

内容
-Nets
<img src=".github/images/agets-icon.svg" alt-Nets icon56" />
[
[
[
[](https://forum.agentic-nets.com)
**可管控的多智能体运行时环境,用于状态、可权限范围和可重放的AI智能体。**
**用于构建智能体控制的无代码后端。** 所有智能体控制所需的内容
— 工具、控制流、内存、执行、智能体和防护栏 — 您都可以通过提示和聊天来组装,而不是通过编写代码。您可以像构建单个受控智能体或整个虚拟产品团队一样,使用相同的方式构建和远程驱动它 — 甚至可以从手机上通过Claude Code集成进行驱动。您永远不需要打开编辑器;您只需描述您想要的,运行时环境就会构建它。
Agentic-Nets是一个运行时环境,智能体在其中生活在正式的Petri网中,并使用这些网作为上下文。一个网定义了智能体可以看到什么、可以做什么、输出在哪里以及如何与其他网通信。一个网可以模拟单个受控智能体或多个智能体在同一个网中协同工作。多个网可以模拟开发流程、虚拟敏捷团队或整个产品操作系统。同样的方法不限于软件;只要结构、通信、协调和验证重要,您就可以使用网来模拟任何领域、流程或行业。
## 概览
| 问题 | 答案 |
|---|---|
| 什么是Agentic-Nets? | 一个用于智能体、工具、内存、远程执行和审计跟踪的Petri网运行时环境。 |
| 为什么存在Agentic-Nets? | 使智能体系统可检查、可权限范围、可重放和可重用,而不是隐藏在聊天状态中。 |
| 此仓库中公开了什么? | 网关、执行器、保险库、CLI、聊天机器人、MCP服务器、Blob存储、工具容器、部署和监控的许可公共源代码。 |
| 什么是封闭源代码? | 节点、主节点和Studio GUI运行时镜像,由完整的堆栈使用。它们在Docker Hub上以专有EULA的身份发布。 |
| 当前状态 | 测试版。适合评估、本地实验、早期采用者和熟悉快速发展的堆栈的贡献者。 |
[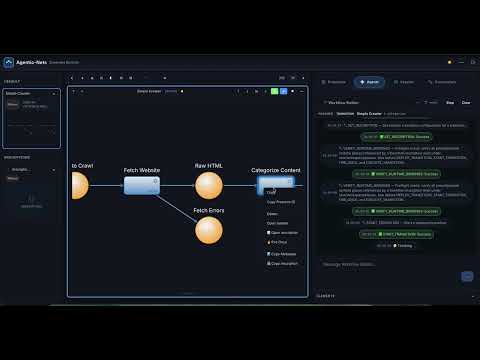](https://www.youtube.com/watch?v=orI-u5YT7Go)
在YouTube上观看产品预览:[agentic-nets 预览](https://www.youtube.com/watch?v=orI-u5YT7Go)
如果基于提示的智能体感觉强大但结构脆弱,那么这是缺失的一层:
- **智能体生活在网中。** 上下文是有结构的 state,而不是一个脆弱的聊天会话。
- **网与网通信。** 团队、工具、审批、内存和管道成为明确的交接。
- **一切都保持可检查。** 令牌、工具调用、事件和排放保持可查询和可重放。
- **相同的模型可以扩展。** 使用相同的基元构建一个受控的开发智能体或整个产品运行时。
## 从这里开始
| 目标 | 链接 |
|---|---|
| 在不阅读所有内容的情况下本地启动 | [快速本地运行](#快速本地运行) |
| 尝试本地堆栈 | [5分钟安装](#5分钟安装) |
| 查看已在Agentic-Nets上运行的实时系统 | [在生产中查看](#在生产中查看) |
| 观看实时`safe-teams`网络 | [公共只读实时演示](#公共只读实时演示) |
| 了解核心模型 | [是什么使众不同](#是什么使它与众不同) 和 [ARCHITECTURE.md](ARCHITECTURE.md) |
| 通过Claude Code驱动堆栈 | [从Claude Code驱动](#从Claude-Code驱动) |
| 连接任何MCP客户端(工作内存+网络工作台) | [通过MCP连接](#通过MCP连接--Agentic-Nets作为工作内存--网络工作台) |
| 为公共仓库做出贡献 | [CONTRIBUTING.md](CONTRIBUTING.md) 和 [问题](https://github.com/alexejsailer/agentic-nets/issues) |
| 询问问题或讨论用例 | [GitHub Discussions](https://github.com/alexejsailer/agentic-nets/discussions) 或 [forum.agentic-nets.com](https://forum.agentic-nets.com) |
| 报告安全问题 | [SECURITY.md](SECURITY.md) |
> **许可说明。** Agentic-Nets是一个混合堆栈。存储库中的公共组件根据BSL 1.1许可,并于2030-02-22转换为Apache 2.0。编排核心作为Docker Hub上的封闭源代码镜像发布,遵循专有EULA。在生产使用之前,请参见[许可](#许可)。
## 快速本地运行
这将从Docker Hub启动轻量级本地堆栈。如果您想要监控、本地公共服务构建、Ollama云模型登录详细信息或故障排除说明,请使用更长的安装部分。
```bash
git clone https://github.com/alexejsailer/agentic-nets.git
cd agentic-nets/deployment
cp .env.template .env
# 编辑.env并选择一个提供程序:
# LLM_PROVIDER=claude + ANTHROPIC_API_KEY=...
# LLM_PROVIDER=openai + OPENAI_API_KEY=...
# LLM_PROVIDER=ollama 用于捆绑的Ollama容器
docker compose -f docker-compose.hub-only.no-monitoring.ymld
cat data/gateway/jwt/admin-secret
open http://localhost:4200
```
## 在生产中查看
不是幻灯片——这些是实时系统,每个都是Agentic-Nets运行一个完整的智能体控制:
- **[forum.agentic-nets.com](https://forum.agentic-nets.com)** — 一个真正的产品论坛。 这里发布的功能请求由虚拟团队网络拾取,分类,构建,测试,部署,并自动报告回线程 — 自动完成,每个生命周期里程碑都发布在发生时。
- **[gitanalytics.agentic-nets.com](https://gitanalytics.agentic-nets.com)** — 实际产品团队正在构建的:一个实时git-commit-analytics服务,其新端点由智能体而非人员发布。
- **`safe-teams` 网络** — 连接两个的虚拟敏捷团队:PM,架构师,开发者,QA,DevOps和RTE智能体通过单个网络协调 — 接收 → 设计 → 代码(真正的`command`转换器在执行器上运行编码CLI)→ 质量保证门 → 部署 → 状态。 一个控制面板将论坛帖子转换为已发布的功能。
- **[agentic-nets.com](https://agentic-nets.com)** — 完整的文档,概念章节和产品游览。
## 公共只读实时您可以打开实时工作室以监并在无管理员访问权限的情况下观看`safe`网络
1. 打开entic-nets.com](https://agets.com/#/monitor)。
将此公共演示令牌粘登录表单中:
text
af1df79f56050a97772e34ccf74abef78f9 ```
3. 只读访问()** 启用监视器`safe-te模型。它允许访实时网络、令、事件历史、控制台程和当前交只读会话不能触发转换、使用具有写入权限的辅助人员。
您监视器聊天被固定在专家(只读)** 人员,可以解释内容。 助理、工作流构建创世和其他具有的人员保留供身份Studio使用。
## 您可以用它建模的内容 具有明确权限、内存和执行边界的。
- 虚捷团队,其中计划构建者、审查者、测试人员和发布体通过网络协调。
- 像可重而非一次性提示的智能开发工具。
-、运行检查、保持持久审计开发管道。
-系统,其中待办质量保证、文档、事件和操作作为结构进行通信。
-金融、支持、研究、医疗保健、物流等行业特定运营模型,或任何可以通过通信网络表达的领域。
## - 希望智能体在明确的状态机而非松散的提示循环中运行的构建者 需要远程执行、审批、机密和审计自主工作的团队。
- 将一次性的智能转变为可重用的内部系统的产品工程师。
- 研究人员和工具构建者,他们使用Petri网作为智能体协调的运行时模型进行探索。
## 可能不适合您
- 如果您只需要一个一次性的聊天包装器或单个脚本的LLM调用。
- 如果您要求今天每个运行时组件都具有许可。
- 如果您需要为受监管的环境使用经过认证的生产软件,而无需进行自己的验证。
## 网络中的网络
一个网络可以包含一个或多个智能体。多个网络运行时协同工作可以控制,收集,另一个可以综合,执行,所有这些的流程而不是隐藏的提示交接结构化状态。
<img src=".github/images/agent" alt="Agent Control view showing multiple cooper one runtime, source gatherer crystallizer width="100%" />
## 示例网络
这个简单的爬虫网络展示了该实践中的应用:状态,`http,`agent`内容进行分类`转换器运行远程工作map`和`pass`转换器在图表中路由结果。
<img/images/simple-crawler-net.png" alt="Simple crawler net showing URLs flowing through HTTP, agent, command, map, and" width="100%" />
## 行为如何建模
Agentic-N **七种转换类型**:`pass``、`http`m`、`agent`、`command`和`link`。
- **`agent`核心运行时基** 它们可以模仿几乎任何智能或模式,但在具有明确输入、输出、权限和内存边界的受控网络中。
- **`agent`转换也可以适应网络本身。** 如果智能体具有足够的权限,它可以读取网络中的令牌,创建额外的地点和转换,并根据需要扩展结构,而不是局限于固定的图表。
- **`command`转换将网络连接到远程执行。** 它们定义了哪个执行器可以远程运行命令,并将结果作为结构化状态带回网络。
- **确定性和非确定性转换共存。** 固定逻辑可以保持固定,而开放式推理在运行时和同一图表中保持开放。
- **这就是模型在不同领域强大的原因。** 网络可以在同一运行时和同一图表中结合多个协作智能体与确定性控制流、验证、远程执行和跨网络通信。
## 装配完毕 — 通过提示智能体**控制**是模型周围的所有基础设施:智能体可以调用的工具、步骤之间的控制流、它保留的内存、它运行的位置、谁可以执行什么以及之后如何查看发生了什么。大多数团队手动编写代码来编写控制,并为每个新智能体重写它。Agentic-Nets为您提供每个部分作为一流的基元,您**通过描述它来构建** — 每个部分默认都是可检查、可重用和受控的。
| 控制需要... | ...您通过以下方式获得(无需代码) |
|---|---|
| **工具** | 可重用的**工具网络**(您调用、版本和共享的自描述能力网络)、**Docker工具容器** 智能体按需启动,以及`http` / `command`转换 |
| **控制流** | **网络** 使用七种转换类型连接 - 确定性(`pass` / `map` / `http`)和AI(`llm` / `agent`)通道在同一图表上,具有条件路由和容量门 |
| **智能体** | **`agent`转换** 和现成的**辅助人员** - 通用助理前门,工作流构建器,创世专家构建器,以及操作员/领域专家角色 |
| **内存和状态** | **地点 + 令牌** - 类型化的、带时间戳的状态,可以使用**ArcQL**实时查询 - 和`EMIT_MEMORY`,而不是一个消失的聊天会话 |
| **执行** | 分布式**执行器**,通过仅出口链接轮询(防火墙友好,可在任何地方部署),并在**Docker**中运行范围限定工作 |
| **治理** | **`rwxhludct`能力角色**在调度时强制执行(不在提示中),以及**Vault**机密仅在操作时注入 |
| **可 | **的历史记录** -日志,监视实时事件线,并询问在任何决策点存在什么 |
| **重用和导出** | 导出**铭文 / PNML**,发布到**工具网络库**,并将相同的网络放到另一个模型或部署中 |
| **自我扩展** | **构建器/锻造**智能体在运行时**地点,转换和网络** - 控制增长 |
### 用您喜欢的方式驱动它代码,任意LL您永远不会编写代码,并且不受限于或一个接口。
工作室()。** 实时查看每个网络、令牌、工具调用和事件,并通过单击设置整个系统模型、会话、网络、地点、转换和铭文,部署它们,并在实时中调整任何内容。工作室自带 **多个内置辅助智能体** - 通用助理前门、工作流构建器、创世专家构建器,以及操作员和领域专家角色 - 因此您编码智能体相同的“仅功能产品中。**Forge**元智能体按需构建新的可重用工具网络。
**从Claude Code)。** ``插件(网络设计器和网络操作智能体、和斜杠命令Claude Code的控制**使驱动整个系统构建网络、运行从**任何您的手机**,纯粹通过聊天。有关,请参见[aude Code驱动](#从Claude-Code驱动带上您自己的** 没有供应商锁定。 将`LLM_PROVIDER`指向Claude、OpenAI或本地**Ollama**模型(线)- 相同的网络、人员和工具在您选择的LL,并且您可以将廉价的确定性步骤路由到一个模型,将深度推理路由到另一个模型。
## Agentic-Nets关闭的九个生产空白. **不可见状态。** 每个中间值都是一个类型的令牌,可以查询。
2. **消失的内存。** 内存是状态。智能体和`EM`读写课程。
**弱可观察性。** 状态是基于事件的。重放日志,检查减少,并询问在决策时间存在什么。
4. **没有权限模型。** 角色层从`r----`到`rwxhl`在调度时控制工具,而不是在提示中。
5. **错误的位置的机密。** Vault将凭证保存在令牌和事件之外,按转换范围限定,并在操作时6. **不安全的执行边界。**执行器通过仅出口链接轮询;命令工作在范围限定的容器中运行。
7. **难以解释** 工具调用、结果、排放和事件轨迹将出处附加到实际工作。
8. **可重用性差。** 智能体是具有铭文导出铭文或PNML,并在其他地方重用网络。
9. **没有自反模型。** 构建器智能体可以在运行时创建网络、位置、弧线、转换和铭文。
## 为什么这对编码智能体很重要
大多数编码智能体在交付代码后就会消失。提示消失,检查性的,验证逻辑不是产品的一部分。
Agentic-Nets允许智能体做的不只是实现一个功能。它还可以创建周围的操作结构:单元测试、集成测试,甚至一个专用验证网络,该网络保留在系统中,可以更改重用。这将一次性AI输出转换为持久的运行时结构,并解决了编码智能体的一些最大弱点:弱交接、脆弱的内存和缺乏长期验证。
**完整文档和安装章节:** [agentic.com](https://-nets.com另见[存储库中的安装章节](#5分钟安装))*。
版 - 请风险。**开发中;可能包含错误、不完整的特性以及破坏性更改。 无担保。 请参阅 [LICENSE.md](LICENSE.md) 和 [PROPRIETARY-EULA.md) (LICENSE.md) 和 [PROPRIETARY-EULA.md](PROPRIETARY-EULA.md)。
## 公共内容、封闭内容和使用方式
Agentic-N**混合栈**发布 - 存储库中的组件 + Docker Hub上的代码镜像用于核心运行时。 阅读本文后再部署。
| 层级 | 内容 | 许可 | 谁可以使用 |
|---|---|---|---|
| **公共组件**(库中的源代码) | `agentic-net-gateway`、`agenticutor`、`agentic-net-v、`agentic-net-cli`、`-net-chat`、`sa-blob、`agentic-net-tools/`、`deployment/`、`monitoring/` | [BSL 1.1](LICENSE.md) | 免费用于开发、测试、个人、评估用途。**商用生产用途需要商业许可。** 于2030-02-22转换为Apache 2.0。 |
| **封闭源代码仅Docker Hub镜像 - 此存储库中无源代码) | `alexejsailer/agenticnetos-node`、`alexejsailer/agenticnetos-master`、`alexejsailer/agenticnetos-gui` | [专有EULA](PROPRIETARY-EULA.md) | 免费用于个人、教育、评估和非商业用途。**商业用途需要联系[alexejsailer@gmail.com](mailtoexejsailer@gmail.com |
| | | | |
## 它解决的问题
工具提示让您快速开始。生产代理系统需要的不仅仅是这些:持久状态、有限权限、可见的交接、作用域执行、机密管理和一种在聊天消失后重放发生的事情的方法。
大多数代理框架解决了“如何调用LLM”的问题,并将操作模型留给应用程序代码。Agentic-Nets 使该操作模型显式化:代理从位置读取令牌,将令牌写入位置,只调用其角色允许的工具,并在后面留下事件轨迹。
## 5分钟安装
您需要Docker Desktop或带有Compose v2的Docker Engine,以及一个LLM后端:Claude API、OpenAI API或本地Ollama。您不需要Java、Node.js或Maven,除非您想从源代码构建服务。
Apple Silicon Macs可以通过Docker Desktop的`linux/amd64`仿真运行当前的Docker Hub镜像。Docker可能会在首次启动时打印平台不匹配警告;这是预期的,除非您的版本已发布多架构镜像。
```bash
# 1. 克隆公共仓库
git clone https://github.com/alexejsailer/agentic-nets.git
cd agentic-nets/deployment
# 2. 创建环境文件
cp .env.template .env
# 3. 编辑.env并选择一个提供商:
# Claude: LLM_PROVIDER=claude + ANTHROPIC_API_KEY=sk-ant-...
# Ollama: LLM_PROVIDER=ollama(捆绑容器 - 不需要主机安装)。
# 默认模型:deepseek-v3.1:671b-cloud(通过ollama.com路由,
# 需要一次性登录 - 参见步骤5)。要完全离线运行,
# 将OLLAMA_MODEL(以及HIGH/MEDIUM/LOW层级)设置为本地标签
# 如llama3.2,然后启动堆栈。
# OpenAI:LLM_PROVIDER=openai + OPENAI_API_KEY=sk-...
# 4A. 启动带有监控的全栈
docker compose -f docker-compose.hub-only.yml up -d
# 4B. 或启动没有Grafana/Prometheus/Tempo的较轻栈
# docker compose -f docker-compose.hub-only.no-monitoring.yml up -d
# 如果启动说端口5001已被分配,请编辑.env并设置:
# AGENTICNETOS_REGISTRY_PORT=5002
# 然后重新运行相同的docker compose命令。
# 5. 如果您选择了Ollama,请在捆绑容器中进行身份验证或拉取模型:
# (a)默认云模型 - 一次性交互式登录(参见下面的注释):
docker exec -it agenticnetos-ollama ollama signin
# (b)或者,如果您切换到本地模型(例如llama3.2),请改为拉取:
# docker exec agenticnetos-ollama ollama pull llama3.2
# 6. 可选:为本地注册表播种批准的Docker工具镜像。
# 代理使用这些来获取爬虫/RSS/搜索/Reddit/API帮助容器。
docker compose -f docker-compose.hub-only.yml --profile tools run --rm agenticos-tool-seeder
# 7. 获取Studio登录页面要求的管理员密钥。
# 网关在首次启动时自动生成它,并将其绑定到主机 -
# 从主机读取它(而不是从容器内部):
cat data/gateway/jwt/admin-secret
# 8. 打开Studio GUI并将密钥粘贴到登录页面
open http://localhost:4200
```
> **管理员密钥从哪里来?**
> `agentic-net-gateway`在首次启动时将随机管理员密钥写入
> `deployment/data/gateway/jwt/admin-secret`。在主机上读取该
> 文件,并将值粘贴到Studio登录页面(如果您想要只读JWT,请勾选
> *只读访问* - 相同的密钥,网关会颁发作用域令牌)。CLI、聊天和执行器会安装相同的
> 文件为只读,并自动获取其JWT,因此您不需要配置它们。
> 如果您更喜欢固定的值,请在 `.env` 中设置 `AGENTICOS_ADMIN_SECRET=<long-random-string>`
> 然后 `docker compose up -d` - 该字符串将成为登录密钥。
> **Ollama登录令牌从哪里来?**
> `ollama signin`是一个一次性配对:它将URL和设备代码打印到
> 容器日志中,您在浏览器中打开该URL,登录到您的
> [ollama.com](https://ollama.com) 账户,并批准设备。无需
> 管理令牌文件 - 凭证存储在容器内的
> `/root/.ollama/` 中,并在重启后存活(`ollama-data`卷)。
> 如果您更喜欢非交互式身份验证,请在
> [ollama.com/settings/keys](https://ollama.com/settings/keys) 生成API密钥并传递:
> `docker exec agenticnetos-ollama ollama signin <your-api-key>`。
> 云后缀模型(`:cloud`,`:671b-cloud`等)通过
> ollama.com路由,可能在长时间会话期间受到速率限制 -
> 如果您遇到`429`错误,请切换到本地标签。
**您不需要为第一次运行编写任何代码。** 在Studio中打开Universal Assistant并询问 *"帮助我构建我的第一个网络。"* 对于写操作,请切换到或调用Workflow Builder persona。它可以创建位置、转换、弧、铭文并在活动模型/会话中部署结果。
### Compose选择
| 文件 | 启动内容 | 使用场景 |
|---|---|---|
| `deployment/docker-compose.hub-only.yml` | 完整的本地栈,包括监控 | 您想要类似生产环境的本地设置 |
| `deployment/docker-compose.hub-only.no-monitoring.yml` | 完整的运行时栈,没有监控 | 您想要更轻便的笔记本设置 |
| `deployment/docker-compose.yml` | Docker Hub的闭源核心镜像 + 本地构建的公共服务 | 您正在开发此仓库 |
`.env.template`已完全注释。最重要的变量是:
| 变量 | 目的 |
|---|---|
| `AGENTICNETOS_VERSION` | Docker Hub镜像标签。发布CI固定此项。 |
| `AGENTICNETOS_BIND_ADDRESS` | 默认值为`127.0.0.1`,以保持已发布端口的本地性。 |
| `LLM_PROVIDER` | `ollama`、`claude`、`openai`、`claude-code`或`codex`。 |
| `ANTHROPIC_API_KEY`、`OPENAI_API_KEY` | 仅需这些托管提供商。 |
| `OLLAMA_BASE_URL`、`OLLAMA_MODEL` | 适用于本地Ollama。 |
| `OPENBAO_DEV_ROOT_TOKEN` | 本地Vault令牌。公开堆栈前请更改。 |
| `AGENTICNETOS_NODE_DATA_DIR` | 节点事件和快照的主机目录。 |
详细安装、环境、验证和故障排除:
[deployment/README.md](deployment/README.md).
## 通过Claude Code驱动
[`agenticos-control`](claude-plugin/agenticos-control) **Claude Code插件** 将任何Claude Code会话转换为运行堆栈的完整控制界面:检查网络、读取和编辑位置和令牌、调用设计时和运行时REST API、触发和诊断转换、创作网络、驱动Universal Assistant / Genesis / Forge persona以及导出网络图。 它是 **CLI优先** (当安装时使用`agenticos` CLI)和 **curl备用** ,并且既可以在 **本地** (直接连接到服务),也可以在 **远程** (通过网关的OAuth2,因此您可以从任何地方甚至手机驱动整个系统)。
**安装它。** 从任何Claude Code会话:
```
/plugin marketplace add alexejsailer/agentic-nets
/plugin install agenticos-control@agentic-nets
```
(从本地克隆工作? `/plugin marketplace add ./agentic-nets`。)
**将它指向您的堆栈。** 插件在存在密钥时自动检测网关模式,否则直接模式。对于本地Docker堆栈(其网关发布在`127.0.0.1:8083`),重用Studio登录使用的相同管理员密钥:
```bash
export AGENTICOS_GATEWAY_URL=http://localhost:8083
export AGENTICOS_GATEWAY_SECRET_FILE=deployment/data/gateway/jwt/admin-secret
```
对于相同网络设置,其中主节点和节点可以直接访问,请设置
`AGENTICOS_MASTER=http://localhost:8082` 和 `AGENTICOS_NODE=http://localhost:8080` 并让密钥
未设置。密钥仅从环境变量或文件中读取,JWT保留在进程中,并且永远不会打印
或写入磁盘。
**使用它。** 插件提供一个技能、两个代理(`agenticos-net-designer`、`agenticos-net-operator`)和
斜杠命令:
| 命令 | 执行操作 |
|---|---|
| `/agenticos-doctor` | 连接的前置检查(解析模式/身份验证/目标 + 可达性,无密钥) |
| `/agenticos-inspect <modelId> [sessionId] [netId]` | 快照转换和状态、会话的网络、网络的位置和实时令牌计数 |
| `/agenticos-fire <modelId> <transitionId>` | 触发转换一次(处理停止/触发/启动舞蹈) |
| `/agenticos-persona <universal\|genesis\|...> <modelId> "<prompt>"` | 驱动persona并流式传输其回复 |
| `/agenticos-forge <modelId> "<intent>"` | 从纯语言意图构建可重用的工具网络 |
| `/agenticos-export <modelId> <sessionId> <netId>` | 将网络导出为JSON或PNML(然后渲染图表) |
或者直接描述您想要的:技能将结构化工作路由到设计者代理,将诊断路由到操作者代理。完整的详细信息、REST/API参考和环境变量表都在插件自己的 [README](claude-plugin/agenticos-control/README.md) 中。
### 或通过MCP连接 - Agentic-Nets作为工作内存 + 网络工作台
[`agentic-net-mcp`](agentic-net-mcp) 服务器通过 [Model Context Protocol](https://modelcontextprotocol.io) 将运行的堆栈暴露给 **任何MCP客户端** (Claude Code、Claude Desktop、Cursor或您自己的代理框架)。在插件是curl/CLI控制界面时,MCP服务器是 **原生工具协议** - 客户端调用Agentic-Nets作为一级工具,并获得 **持久的、结构化的工作内存,在会话之间保持运行**。
- **运行的内存。** `memory_write` / `memory_recall` 通过事件源位置,具有始终在线的服务器端蒸馏器,在您离开时将原始捕获转换为持久的笔记。 `SessionStart`/`SessionEnd`钩子对使它 *自动* - 每个Claude Code会话都以温暖的状态开始,以存档的状态结束,无需任何纪律。
- **从客户端构建和运行网络。** 部署启动器模板(工作内存、开发团队、脑、观察者)、生成可以在服务器端并行运行的 **persona** 工作者、将会话的步骤 **结晶** 为可重放的零LLM工具网络,甚至 **托管** 客户端本身的llm/代理转换,使用您已经拥有的LLM(例如您的本地`claude`)- 无需服务器端模型。
- **完整的平台对等 + 控制。** 所有~90种工具:精选的符合人体工程学的层 **加上完整的原生工具目录** 、模型生命周期(`create_model` / `list_models`)、`pause_model`终止开关和无日志驾驶舱(`net_stats`、`diagnose_transition`)。范围限定为允许列表,并具有网关强制执行的`readonly`模式。
```bash
claude mcp add agenticnets \
-e AGENTICOS_GATEWAY_URL=http://localhost:8083 \
-e AGENTICOS_ADMIN_SECRET=$(cat deployment/data/gateway/jwt/admin-secret) \
-e AGENTICOS_MODELS=my-memory \
-- npx @agenticnets/mcp
```
然后只需告诉您的助手 *“记住这一点”* 或 *“设置我的工作内存”*。完整的工具列表、配置、模板、钩子和安全模型都在服务器自己的 [README](agentic-net-mcp/README.md) 中。
---
## 版本说明
活动 [`CHANGELOG.md`](CHANGELOG.md) 跟踪 **当前日历年季度**。较旧的季度存档在
[`changelogs/`](changelogs/) ([索引](changelogs/README.md))。
| 季度 | 亮点 |
|---|---|
| **当前** | [`CHANGELOG.md`](CHANGELOG.md) |
| 2026 Q2 | 网关/保险库成熟度、工具网络库 + Forge、功能标志、`glm-5.2:cloud` 默认 - [存档](changelogs/CHANGELOG-2026-Q2.md) |
| 2026 Q1 | 首个版本 (`v1.6.0` → `v1.19.0`)、仓库拆分、`v1.2.0` 发布 - [存档](changelogs/CHANGELOG-2026-Q1.md) |
| 2025 Q4 | 预发布:分布式执行、代理转换、仅限输出架构、设计时API - [存档](changelogs/CHANGELOG-2025-Q4.md) |
| 2025 Q3 | 预发布:项目基础、多模型架构、NL→PNML、GUI编辑器 - [存档](changelogs/CHANGELOG-2025-Q3.md) |
---
## 有什么不同
| | 提示-工具框架 | Agentic-Nets |
|---|---|---|
| **此代理可见什么?** | 您粘贴到上下文中的内容 | 仅限其输入位置的令牌 |
| **此代理可以执行什么?** | 您注册的工具 | 只有其角色解锁的工具 (`r---` → `rwxh`) |
| **其输出去向?** | 返回给您,与推理混合 | 已声明的输出位置中的类型令牌 |
| **它实际执行了什么?** | 聊天记录 | 具有完整来源的令牌轨迹 |
| **它如何变得更便宜?** | 它不 | 结晶 - 代理步骤折叠为确定性转换 |
图使幻觉的空间更小,从而变得不受控制:输入、权限和输出是明确的。
---
## 架构
```
客户端代理 (所有客户端都通过网关颁发的JWT进行身份验证)
+--------------+ +--------------+ +--------------+ +---------------+
| agentic-net | | agentic-net | | agentic-net | | agentic-net |
| gui (4200) | | cli | | chat | | executor |
| 封闭核心 | | 公共源代码 | | (Telegram) | | (8084) |
| | | | | 公共源代码 | | 公共源代码 |
+------+-------+ +------+-------+ +------+-------+ +------+--------+
| | | |
| JWT | JWT | JWT | JWT *
| | | |
+-----------------+--------+--------+-----------------+
|
| (所有客户端流量都通过网关;
| 令牌从首次启动时自动生成的
| 管理员密钥中颁发并绑定到
| 主机 - 读取它(不是从容器内部):
| data/gateway/jwt/admin-secret
| 并由cli、chat、executor只读挂载)
v
+-------------------+
| agentic-net- | 公共源代码(BSL 1.1)
| gateway (8083) | OAuth2 + JWT路由器
+---+------------+--+
| |
+------------v+ +-v---------------+
| agentic-net | | agentic-net | 封闭源代码(Docker Hub)
| master |<------->| node | 容器编排 + 状态引擎
| (8082) | | (8080) |
+--+--------+-+ +-----------------+
| |
| | 后端服务
| | (主节点内部,
| | 不暴露给客户端)
| |
+--------v--+ +--v-----------+
| agentic- | | sa-blobstore | 公共源代码(BSL 1.1)
| net-vault | | (8090) | 后端数据层
| 秘密管理 | | 大型令牌
+-----------+ +--------------+
* 执行器支持双模式轮询:JWT 通过网关(上图显示,可跨防火墙工作)或直接连接到主节点在同一网络上。
```
### 线上的代理角色
每个代理都在 **能力角色** (类Unix风格的`rwxhl`标志)下运行:
| 标志 | 能力 | 典型可用工具 |
|---|---|---|
| `r` | 读取 | `QUERY_TOKENS`、`LIST_PLACES`、`GET_NET_STRUCTURE`、`DESCRIBE_TOOL_NET`、发现 |
| `w` | 写入 | + `CREATE_TOKEN`、`SET_INSCRIPTION`、`CREATE_NET`、`TAG_SESSION`、`REGISTER_TOOL_NET` |
| `x` | 执行 | + `DEPLOY_TRANSITION`、`START_TRANSITION`、`FIRE_ONCE`、`INVOKE_TOOL_NET`、`DELEGATE_TASK` |
| `h` | HTTP | + 外部HTTP调用 |
| `l` | 日志 | + 事件线可观察性 |
选取最小值。只读诊断代理获得 `r----`;完全协调器获得 `rwxhl`。运行时工具调用拒绝在配置的角色外部。
### 执行器轮询模式
执行器代理使用 **仅限输出的轮询** - 防火墙友好,可在任何地方部署:
| 模式 | 何时 | 执行器轮询 | 认证 |
|------|------|----------------|------|
| **直接** | 与主节点在同一网络中 | `http://agentic-net-master:8082` | 无(内部) |
| **网关** | 远程/不同网络 | `http://<gateway-host>:8083` | JWT(自动获取) |
### 公共服务(此仓库)
| 服务 | 目的 | 端口 |
|---------|---------|------|
| **agentic-net-gateway** | 具有JWT身份验证、速率限制、只读范围的OAuth2 API网关 | 8083 |
| **agentic-net-executor** | 分布式命令执行代理,直接或通过网关轮询主节点 | 8084 |
| **agentic-net-vault** | 秘密管理(OpenBao包装器)用于代理转换凭证 | 8085 |
| **agentic-net-cli** | 具有多提供商LLM路由和工具目录同步的命令行代理 | — |
| **agentic-net-chat** | 面向Telegram的代理,具有流式工具调用批次和`verbose`切换 | — |
| **sa-blobstore** | 大型令牌、工件和知识内容的分布式Blob存储 | 8090 |
| **agentic-net-tools/** | 代理按需启动的工具容器(爬虫、回声、Reddit、RSS、搜索、受保护的API) | 动态 |
Docker工具作为`alexejsailer/agenticos-tool-*:<version>`发布,并通过`agenticos-tool-seeder`镜像到捆绑的本地注册表(`localhost:5001`)。主节点仅运行与本地允许列表匹配的镜像,通常是`localhost:5001/agenticos-*`。
### 封闭源服务(Docker Hub)
| 镜像 | 目的 | 端口 |
|-------|---------|------|
| `alexejsailer/agenticnetos-node` | 事件源状态引擎、树结构持久性、ArcQL查询 | 8080 |
| `alexejsailer/agenticnetos-master` | 协调、LLM集成、转换引擎、代理运行时 | 8082 |
| `alexejsailer/agenticnetos-gui` | 带有拖放Petri-net设计的Angular可视化编辑器 | 4200 |
这些镜像受 [专有EULA](PROPRIETARY-EULA.md) 约束。
完整的架构深入探讨:参见 [ARCHITECTURE.md](ARCHITECTURE.md)。
---
仓库结构
```
agentic-nets/
├── LICENSE.md # 公共代码的 BSL 1.1 许可
├── PROPRIETARY-EULA.md # Docker Hub 镜像的最终用户许可协议
├── README.md # (此文件)
├── ARCHITECTURE.md # 深入解析:状态转换、ArcQL、协调
├── CHANGELOG.md # 人工整理的发行说明
├── CONTRIBUTING.md # 如何贡献
│
├── agentic-net-gateway/ # OAuth2 API 网关(Spring Boot)
├── agentic-net-executor/ # 命令执行器(Spring Boot)
├── agentic-net-vault/ # OpenBao 的秘密包装器(Spring Boot)
├── agentic-net-cli/ # CLI 代理(TypeScript/Node)
├── agentic-net-chat/ # Telegram 接口代理(TypeScript/Node)
├── sa-blobstore/ # 分布式 blob 存储(Spring Boot)
├── agentic-net-tools/ # 工具容器(Docker)
│
├── deployment/
│ ├── README.md # 本地 Docker Compose 安装指南
│ ├── docker-compose.yml # 混合使用:Docker Hub 镜像 + 本地构建
│ ├── docker-compose.hub-only.yml # 所有服务均从 Docker Hub 获取 + 监控
│ ├── docker-compose.hub-only.no-monitoring.yml # 运行时栈(无监控)
│ ├── .env.template # 环境配置模板
│ ├── dockerfiles/ # 公共服务的构建文件
│ └── scripts/
│ ├── build-and-push.sh # 构建并推送公共服务镜像
│ └── seed-tool-registry.sh # 将 Docker 工具镜像到本地注册表
│
└── monitoring/
├── config/ # OTel、Prometheus、Tempo 配置
└── grafana-provisioning/ # 仪表盘和数据源
```
---
## 许可
双重许可模式:
- **此仓库中的公共代码** — [BSL 1.1](LICENSE.md)。免费用于开发、测试、个人、教育和评估用途。商业生产使用需要商业许可。将在 2030-02-22 转换为 Apache 2.0。
- **封闭源代码的 Docker Hub 镜像**(`agenticnetos-node`、`agenticnetos-master`、`agenticnetos-gui`)— [专有最终用户许可协议](PROPRIETARY-EULA.md)。免费用于个人、教育、评估和非商业用途。商业用途请联系 alexejsailer@gmail.com。
**所有软件均按原样提供,** 绝不保证任何质量。
---
## 联系方式
- **商业许可**: alexejsailer@gmail.com
- **网站和博客**: https://alexejsailer.com
- **托管文档**: https://agentic-nets.com
- **视频讲解(YouTube)**: [Agentic-Nets 播放列表](https://www.youtube.com/playlist?list=PLW1ujxCEmjT0h9JgrUbMuxM2Pv2gsWnFb)
- **问题**: https://github.com/alexejsailer/agentic-nets/issues
- **贡献**: 参见 [CONTRIBUTING.md](CONTRIBUTING.md)
---
> _大部分代码库是通过 AI 配对编程构建的。与 `Claude Opus 4.7 (1M context)` 共同署名的提交是故事的一部分 —— 它感觉很适合由代理部分构建的受管多代理运行时。有关人工整理的发行说明,请参见 [CHANGELOG.md](CHANGELOG.md)。_
版权所有 (c) 2025-2026 Alexej Sailer。保留所有权利。
MCP 配置
以下是此 MCP Server 的配置信息,可直接复制到 Cursor 或其他 MCP 客户端中使用。
mcp.json
连接信息
猜你喜欢
暂无推荐服务器